


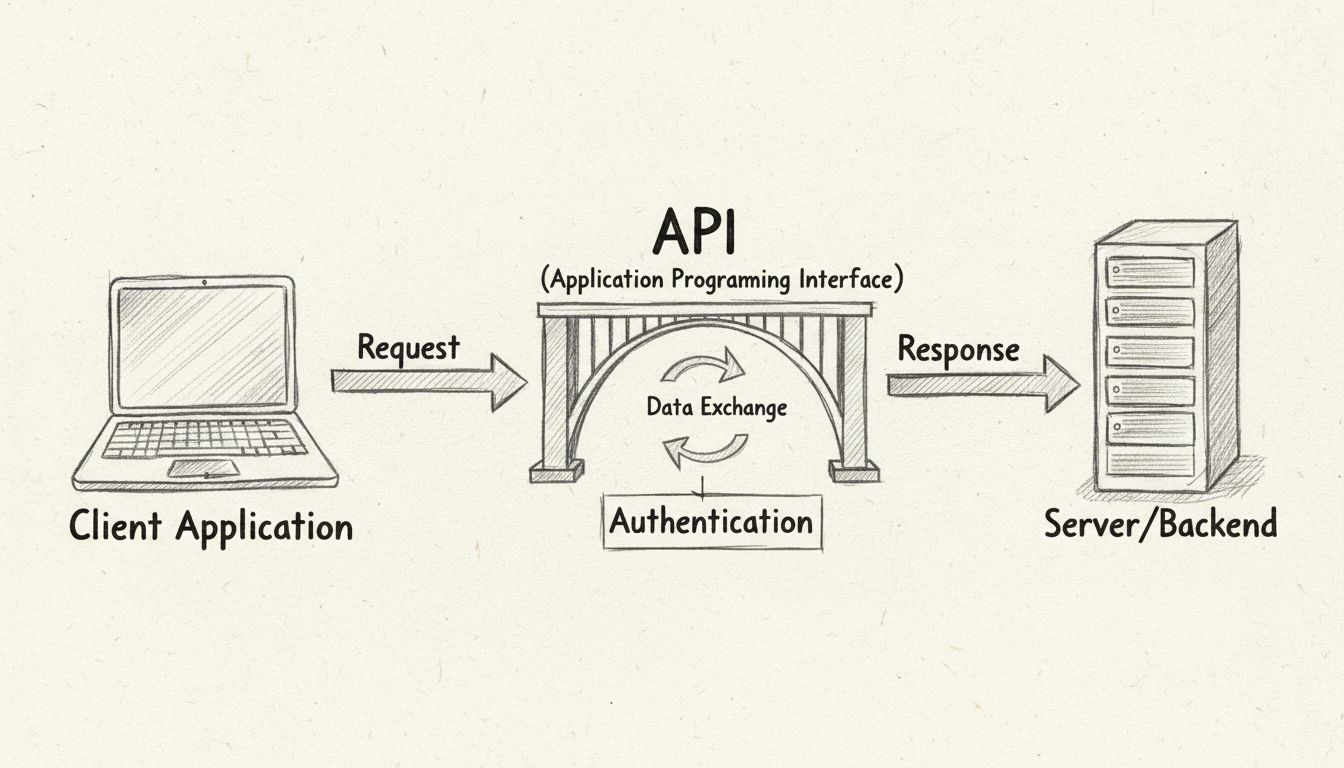
Mi az API egy példája? | PostAffiliatePro GYIK
Ismerje meg, mi az API valós példákon keresztül, mint a közösségi média belépés és a fizetésfeldolgozás. Fedezze fel, hogyan működtetik az API-k a modern affili...
8 perc olvasás
+++ term = “Mi az alkalmazásprogramozási felület (API)?” lastmod = “2026-10-08” title = “Mi az alkalmazásprogramozási felület (API)?” keywords = [ “alkalmazásprogramozási felület”, “alkalmazásprogramozás”, “programozási felület”, “programozás”, “api”, “alkalmazás”, “felület”, “alkalmazásprogramok” ] url = “/affiliate-marketing-szojegyzek/api/” aliases = [ “/affiliate-marketing-glossary/api/” ] description = “Az API egy szerződés, amely lehetővé teszi, hogy szoftveralkalmazások kéréseket indítsanak és adatot cseréljenek egymással.” date = “2024-11-07T10:50:18+00:00” image = "" shortDescription = “Az alkalmazásprogramozási felület (API) egy meghatározott szerződés két szoftverkomponens között, amely meghatározza, hogyan kommunikálnak egymással.” tags = [ “API”, “SoftwareDevelopment”, “Programming”, “Integration”, “Technology” ] categories = [ “Glossary” ] showCTA = true ctaHeading = “Fedezd fel a további affiliate marketing kifejezéseket” ctaDescription = “Mélyítsd el az affiliate marketinggel kapcsolatos ismereteidet az iparág alapkifejezéseit tartalmazó átfogó szószedetünkkel.” ctaPrimaryText = “Szószedet megtekintése” ctaPrimaryURL = “/affiliate-marketing-glossary/” ctaSecondaryText = “Tudj meg többet az API-król” ctaSecondaryURL = “https://en.wikipedia.org/wiki/API"
[[faq]] question = “Hogyan szerezzek be egy API-t?” answer = “Az API-hoz való hozzáférés jellemzően a következő lépéseket foglalja magában:
[[faq]] question = “Mi az az API egyszerűen fogalmazva?” answer = “Az API egy hírvivő. Az egyik program meghatározott formátumban tesz fel egy kérdést; a másik program válaszol. Nem kell tudnod, hogyan működik a válaszoló program belülről — csak azt kell tudnod, milyen kérdéseket tehetsz fel, és milyen formátumban érkezik a válasz. A vendéglős hasonlat: az étlap az API-dokumentáció, a felszolgáló az API, a konyha pedig a háttérrendszer. Az étlapról rendelsz; a felszolgáló továbbítja a kérésed a konyhának, és visszahozza az ételt.”
[[faq]] question = “Mi az a webes API?” answer = “A webes API egy olyan API, amely az interneten keresztül, HTTP (vagy HTTPS) segítségével kommunikál. Ma ez a leggyakoribb API-típus. Amikor egy mobilalkalmazás adatokat tölt le egy szerverről, amikor egy weboldal Google Térképet ágyaz be, vagy amikor egy affiliate platform konverziót rögzít egy e-kereskedelmi áruházból — egy webes API bonyolítja le az adatcserét. A webes API-k a távoli (remote) API-k egy részhalmazát képezik, amelyek közé olyan protokollok is tartoznak, mint az RPC és a WebSocket, amelyek használhatnak HTTP-t, de nem feltétlenül.”
[[faq]] question = “Mik azok az API-integrációk?” answer = “Az API-integrációk azok a kapcsolatok, amelyeket két vagy több rendszer között építenek ki az API-ik segítségével. Meghatározzák, hogy milyen adat mozog, milyen irányban, milyen esemény hatására, és hogyan történik a hibakezelés. Egy e-kereskedelmi platform és egy affiliate-követő rendszer közötti integráció — ahol egy teljesített vásárlás automatikusan konverziós adatokat küld a követő API-nak — klasszikus példa.”
[[faq]] question = “A ChatGPT API?” answer = “Igen. Az OpenAI nyilvános webes API-n keresztül teszi elérhetővé a ChatGPT-modelleket. A fejlesztők JSON-adattartalomként küldik a promptokat olyan végpontokra, mint a https://api.openai.com/v1/chat/completions , és a válaszban generált szöveget kapnak. Ugyanez az API-modell érvényes: hitelesítés, strukturált kérés küldése, strukturált válasz fogadása. Az árazás tokenenként történik (nagyjából ~750 szavanként), eltérő díjakkal a bemeneti és kimeneti tokenekre, valamint a különböző modellszintekre.”
[[faq]] question = “Mi az a REST API?” answer = “A REST (Representational State Transfer) egy architekturális stílus webes API-khoz. A REST API-k az adatentitásokat erőforrásként kezelik, amelyek kiszámítható URL-eken érhetők el, és szabványos HTTP-metódusokkal manipulálhatók: GET (olvasás), POST (létrehozás), PUT (frissítés), DELETE (törlés). Állapotmentesek — minden kérés tartalmazza mindazt az információt, amire a szervernek szüksége van, és a szerver oldalán nem tárolódik munkamenet.”
[[faq]] question = “Hogyan védjünk le egy REST API-t?” answer = “A következő intézkedésekkel védheted le a REST API-t: (1) mindig HTTPS-t használj — soha ne nyers HTTP-t; (2) minden kérésnél követelj meg hitelesítést API-kulcsok, OAuth 2.0-tokenek vagy JWT segítségével; (3) vezess be hatókörökre bontott jogosultságkezelést, hogy minden kliens csak a saját adataihoz férhessen hozzá; (4) ellenőrizd és tisztítsd meg az összes bemenetet az injekciós támadások megelőzésére; (5) alkalmazz sebességkorlátot a visszaélések megelőzésére; (6) naplózd az összes kérést, és figyeld a rendellenességeket; (7) tartsd frissen a függőségeket és a szerver szoftverét; (8) helyezd üzembe egy API Gateway mögött, amely központosítja a biztonsági szabályok érvényesítését.”
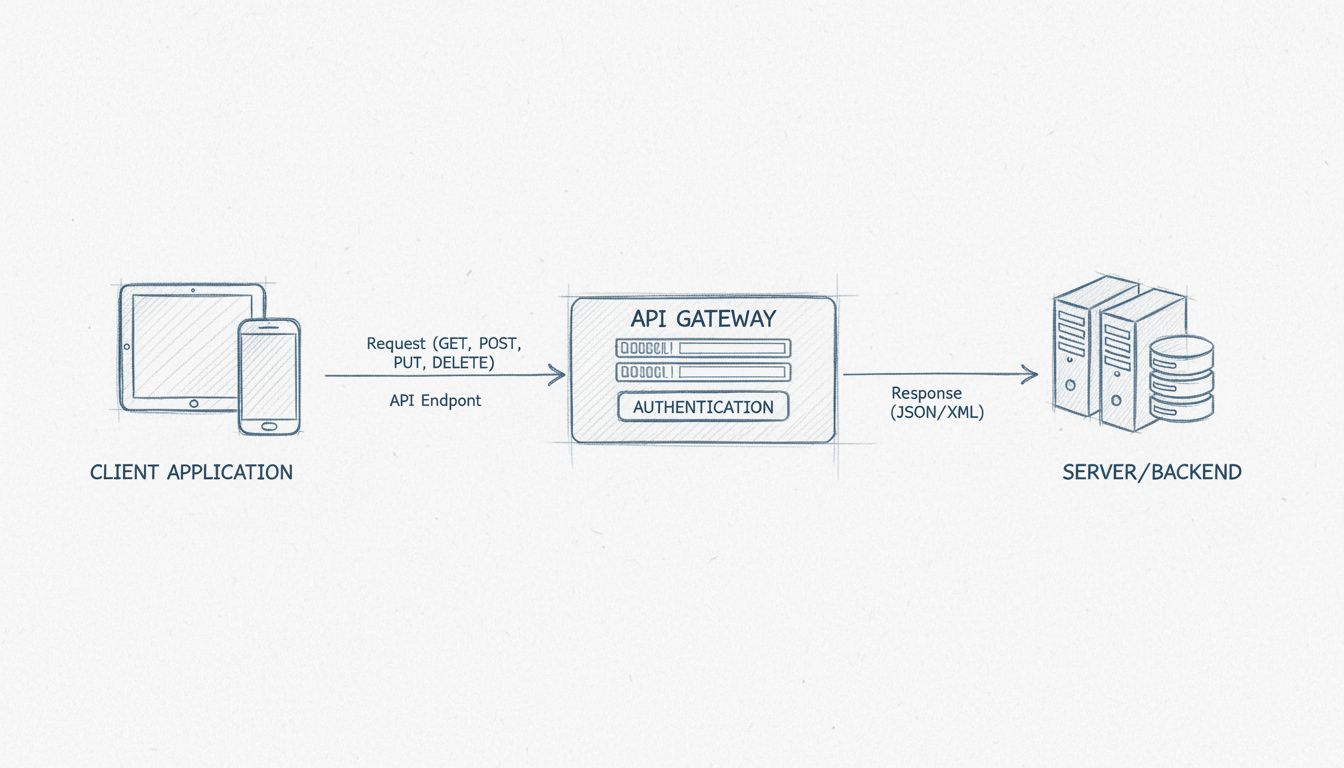
[[faq]] question = “Mi az az API Gateway?” answer = “Az API Gateway egy olyan szerver, amely az API-forgalom egyetlen belépési pontjaként működik. A bejövő kéréseket a megfelelő háttérszolgáltatáshoz továbbítja, érvényesíti a hitelesítést és a sebességkorlátokat, szükség esetén átalakítja a kéréseket és a válaszokat, gyorsítótárazza a gyakori lekérdezéseket, és naplózza az összes forgalmat. Minden olyan platform számára, amely több klienst kiszolgál vagy mikroszolgáltatás-alapú architektúrát futtat, az API Gateway alapinfrastruktúra — leegyszerűsíti a klienskapcsolatokat és erősíti a biztonságot.”
[[faq]] question = “Mi a különbség a SOAP és a REST között?” answer = “A SOAP protokoll; a REST architekturális stílus. A SOAP-üzenetek mindig XML-formátumúak, és a WSDL-fájl által meghatározott szigorú szerkezetet követik. A REST-válaszok jellemzően JSON-formátumúak (bár az XML is lehetséges), és lazább konvenciókat követnek. A SOAP beépített szabványokkal rendelkezik a biztonság, a tranzakciók és a megbízhatóság terén (WS-*), ami alkalmassá teszi vállalati környezetekre, például a banki szektorra. A REST egyszerűbb, gyorsabban bevezethető, és az új API-fejlesztésekben dominál.”
[[faq]] question = “Mi az a GraphQL?” answer = “A GraphQL egy lekérdezési nyelv API-khoz, amelyet a Facebook (Meta) fejlesztett ki. A REST-tel ellentétben — ahol a szerver határozza meg a rögzített végpontokat és a rögzített válaszformákat — a GraphQL lehetővé teszi, hogy a kliens pontosan megadja, mely mezőkre van szüksége. Ez megoldja a túllekérdezést (over-fetching) és az alullekérdezést (under-fetching) — a kliens pontosan azt az adatot kapja, amit kért, se többet, se kevesebbet. A GraphQL különösen hasznos mobilalkalmazásokhoz és összetett adatmodellekhez, de kifinomultabb szerveroldali megvalósítást és gyorsítótárazási stratégiákat igényel.”
[[faq]] question = “Hogyan teszteljek egy API-t?” answer = “Az API-tesztelés ellenőrzi, hogy az API érvényes és érvénytelen bemenetekre is a várt válaszokat adja-e. Kezdd kézi felfedezéssel egy olyan eszközzel, mint a Postman, vagy egy egyszerű curl paranccsal. Ezután építs automatizált tesztsorozatokat: funkcionális teszteket, amelyek minden végpont sikeres (happy path) és hibás eseteit ellenőrzik; szerződéses teszteket, amelyek a válaszkémákat az OpenAPI-specifikációval vetik össze; és terheléses teszteket, amelyek egyidejű kérések mellett mérik a teljesítményt. Futtasd az automatizált teszteket a CI/CD-rendszerben minden kódváltozásnál.”
[[faq]] question = “Mi az az API-hívás?” answer = “Az API-hívás egyetlen kérés, amelyet egy kliensalkalmazás küld egy API-végpontnak, választ várva. HTTP-metódusból, URL-ből, opcionális fejlécekből és opcionális törzsből áll. A szerver feldolgozza a kérést, és visszaad egy státuszkódot és — általában — egy választörzset. Valahányszor egy időjárás-alkalmazás ellenőrzi az előrejelzést, egy fizetési oldal megerősít egy tranzakciót, vagy egy affiliate-irányítópult frissíti a jutalékadatokat, egy vagy több API-hívás zajlik a háttérben.”
[[faq]] question = “Hol találok új API-kat?” answer = “A nyilvános API-katalógusok, mint a RapidAPI, a ProgrammableWeb és a Postman API Network, több ezer API-t sorolnak fel különböző kategóriákban. Affiliate marketinghez kapcsolódó API-khoz kezdd a platformod fejlesztői portálján — a legtöbb affiliate SaaS-szolgáltató nyilvánosan dokumentálja az API-it. Kormányzati szervek (data.gov, weather.gov), közösségi platformok (Meta, X, LinkedIn) és fizetésfeldolgozók (Stripe, PayPal) mind működtetnek fejlesztői portálokat API-dokumentációval és bevezető útmutatókkal.”
[[faq]] question = “Hogyan írjak API-dokumentációt?” answer = “A jó API-dokumentáció egy OpenAPI-specifikációval kezdődik — minden végpont, paraméter, válasz és hiba géppel olvasható leírásával. Ebből a specifikációból az olyan eszközök, mint a Swagger UI és a Redoc, interaktív referencia-dokumentációt generálnak. A referenciaanyagon túl foglald bele: a hitelesítési útmutatót (hogyan szerezd meg és használd a hitelesítő adatokat), egy gyorsindító oktatóanyagot (a lehető legegyszerűbb működő példát), kódmintákat több programozási nyelven, és egy változásnaplót. A dokumentáció nem egyszeri feladat; naprakészen kell tartani az API-val, ahogy a végpontok és a viselkedések változnak.
<script type="application/ld+json"> { "@context": "https://schema.org", "@type": "FAQPage", "mainEntity": [ { "@type": "Question", "name": "A ChatGPT API?", "acceptedAnswer": { "@type": "Answer", "text": "Igen. Az OpenAI nyilvános webes API-n keresztül teszi elérhetővé a ChatGPT-modelleket. A fejlesztők JSON-adattartalomként küldik a promptokat, és válaszként generált szöveget kapnak. Az árazás tokenenként történik, eltérő díjakkal a bemeneti és kimeneti tokenekre, valamint a különböző modellszintekre. } }, { "@type": "Question", "name": "Hogyan szerezzek be egy API-t?", "acceptedAnswer": { "@type": "Answer", } }, { "@type": "Question", "name": "Mi az az API egyszerűen fogalmazva?", "acceptedAnswer": { "@type": "Answer", "text": "Az API hírvivő a szoftverprogramok között. Az egyik program meghatározott formátumban tesz fel egy kérdést; a másik válaszol. A vendéglős hasonlat: az étlap az API-dokumentáció, a felszolgáló az API, a konyha pedig a háttérrendszer." } }, { "@type": "Question", "name": "Mi az a webes API?", "acceptedAnswer": { "@type": "Answer", "text": "A webes API HTTP vagy HTTPS segítségével kommunikál az interneten keresztül. Amikor egy mobilalkalmazás adatokat tölt le, egy weboldal Google Térképet ágyaz be, vagy egy affiliate platform konverziót rögzít egy e-kereskedelmi áruházból, egy webes API bonyolítja le az adatcserét." } }, { "@type": "Question", "name": "Mi az a REST API?", "acceptedAnswer": { "@type": "Answer", "text": "A REST (Representational State Transfer) egy architekturális stílus webes API-khoz. A REST API-k az adatentitásokat erőforrásként kezelik kiszámítható URL-eken, és szabványos HTTP-metódusokat használnak: GET (olvasás), POST (létrehozás), PUT (frissítés), DELETE (törlés). Állapotmentesek, és ez a legszélesebb körben használt API-stílus." } }, { "@type": "Question", "name": "Hogyan védjünk le egy REST API-t?", "acceptedAnswer": { "@type": "Answer", } }, { "@type": "Question", "name": "Mi az az API Gateway?", "acceptedAnswer": { "@type": "Answer", "text": "Az API Gateway egy olyan szerver, amely az API-forgalom egyetlen belépési pontjaként működik. A kéréseket a megfelelő háttérrendszerhez továbbítja, érvényesíti a hitelesítést és a sebességkorlátokat, átalakítja a kéréseket és a válaszokat, gyorsítótárazza a lekérdezéseket, és naplózza az összes forgalmat." } }, { "@type": "Question", "acceptedAnswer": { "@type": "Answer", "text": "A SOAP szigorú, WSDL-fájlok által meghatározott XML-üzeneteket használó protokoll. A REST architekturális stílus, amely jellemzően JSON-t használ lazább konvenciókkal. A SOAP beépített biztonsági és tranzakciós szabványokkal rendelkezik, amelyek vállalati környezetekhez illenek. A REST egyszerűbb, és az új API-fejlesztésekben dominál." } }, { "@type": "Question", "name": "Mi az a GraphQL?", "acceptedAnswer": { "@type": "Answer", "text": "A GraphQL egy lekérdezési nyelv API-khoz, amelyet a Meta fejlesztett ki. A REST rögzített végpontjaival ellentétben a GraphQL lehetővé teszi, hogy a kliens pontosan megadja, mely mezőkre van szüksége, megoldva a túllekérdezés és az alullekérdezés problémáját. Hasznos mobilalkalmazásokhoz és összetett adatmodellekhez." } }, { "@type": "Question", "name": "Mi az az API-hívás?", "acceptedAnswer": { "@type": "Answer", "text": "Az API-hívás egyetlen kérés, amelyet egy kliensalkalmazás küld egy API-végpontnak; HTTP-metódusból, URL-ből, opcionális fejlécből és opcionális törzsből áll. A szerver visszaad egy státuszkódot és egy választörzset." } } ] } </script>” +++ For browser-side integrations, MDN’s Web API reference documents the interfaces available to website code. These differ from an affiliate platform’s own API, whose authentication, endpoints, and limits must be checked in that platform’s documentation.
Ezen az oldalon
Egy alkalmazásprogramozási felület (API) egy meghatározott szerződés két szoftverkomponens között, amely meghatározza, hogyan kommunikálnak. Az egyik komponens strukturált formátumban kérést küld; a másik a kért adatokkal válaszol, vagy végrehajtja a kért műveletet.
A definíciónak három fontos része van:
Kritikus szempont, hogy az API nem felhasználói felület. A végfelhasználók soha nem látják. Amikor egy vásárló egy e-kereskedelmi oldalon rákattint a “Pay with PayPal” gombra, és másodpercekkel később megerősítő képernyőt lát, az API bonyolította le az áruház és a PayPal szerverei közötti kapcsolatfelvételt — a vásárló azonban csak az eredményt látta.

Állítsd be a fejlett nyomkövetést percek alatt. Bankkártya nem szükséges.
Az API az Application Programming Interface (alkalmazásprogramozási felület) rövidítése. Bontsuk szét:
| Összetevő | Mit jelent |
|---|---|
| Application | Bármely, meghatározott funkcióval rendelkező szoftverprogram — mobilalkalmazás, webszolgáltatás, adatbázis, operációsrendszer-összetevő |
| Programming | A kölcsönhatás kódon keresztül történik, nem gombokon vagy menükön keresztül. A fejlesztők utasításokat írnak, amelyek az API által elérhetővé tett metódusokat hívják meg. |
| Interface | A közös határfelület. Meghatározza, mit lehet kérni és hogyan, anélkül, hogy felfedné, hogyan teljesíti a mögöttes rendszer a kérést. |
A kifejezés legalább az 1960-as évek óta használatban van, de a 2000-es évek elején a webes API-k térnyerésével került be a mainstream szoftveres szókincsbe. Ma, amikor a legtöbben különösebb pontosítás nélkül mondják, hogy “API”, egy webes API-ra gondolnak — olyanra, amely HTTP-n keresztül kommunikál az interneten.
Az API-kommunikáció egy kliens–szerver kérés–válasz modellt követ. Íme egyetlen API-hívás életciklusa:
A kliensalkalmazás kérést indít. A fejlesztő kódot ír, amely HTTP-kérést küld egy adott API-végpontra — egy URL-re, amely egy erőforrást vagy műveletet képvisel. A kérés metódust (GET, POST, PUT, DELETE), fejléceket (metaadatokat, például hitelesítési tokeneket), és opcionálisan törzset (az adattartalmat, gyakran JSON-formátumban) tartalmaz.
Az API fogadja és érvényesíti a kérést. A szerver ellenőrzi, hogy a kérés jól formázott-e, a hitelesítési adatok érvényesek-e, és hogy a kliens jogosult-e a kért művelet végrehajtására.
A szerver feldolgozza a kérést. Ez magában foglalhat adatbázis-lekérdezést, egy másik belső szolgáltatás hívását, adatátalakítást vagy üzleti folyamat elindítását. Az API-réteg mindezt elrejti a kliens elől.
A szerver választ küld vissza. A válasz HTTP-státuszkódot (200 sikeres, 404 nem található, 500 szerverhiba stb.), válaszfejléceket, és jellemzően a kért adatokat vagy megerősítő üzenetet tartalmazó törzset — gyakran JSON vagy XML formátumban — tartalmaz.
A kliensalkalmazás feldolgozza a választ. A hívó kód elemzi az adatokat, és felhasználja őket — frissít egy megjelenítést, eltárol egy rekordot, elindítja a munkafolyamat következő lépését.
Egy konkrét példa: a telefonod időjárás-alkalmazása egy GET /weather?city=Dallas jellegű kérést küld egy időjárás-szolgáltató API-nak. Az API lekérdezi az adatforrásait, JSON-választ állít össze a hőmérséklettel, a páratartalommal és az előrejelzéssel, majd visszaküldi. Az alkalmazás elemzi a JSON-t, és megjeleníti: “82°F, részben felhős.” Az alkalmazásnak soha nem kell tudnia, hogy az időjárás-szolgáltató hogyan gyűjti vagy tárolja az adatait — csak az API szerződését kell követnie.
https://api.weatherservice.com/v2/weather?city=Dallas&units=imperialÉrtesülj elsőként az új funkciókról és termékfrissítésekről.
Az API-végpont egy adott URL (vagy URI) az API-n belül, amely egy adott erőforrásnak vagy műveletnek felel meg. Míg az API a teljes felület, a végpont egy címezhető érintkezési pont rajta belül.
Például egy hipotetikus affiliate marketing API a következő végpontokat teheti elérhetővé:
| Végpont | Metódus | Mit csinál |
|---|---|---|
/commissions | GET | Visszaadja a jutalékok listáját |
/commissions/{id} | GET | Egyetlen jutalékot ad vissza azonosító alapján |
/commissions | POST | Új jutalékrekordot hoz létre |
/affiliates/{id}/earnings | GET | Visszaadja egy adott affiliate teljes bevételeit |
/clicks | POST | Kattintási eseményt rögzít a követéshez |
Minden végpont egy külön képességet képvisel. A jól megtervezett API-k következetes, kiszámítható végpontelnevezést használnak, így a fejlesztők a dokumentáció állandó böngészése nélkül is átláthatják a felületet. Ez a minta — az URL-ek erőforrásként való kezelése és a HTTP-metódusok használata a műveletek leírására — a REST API-tervezés alapja.
A végpontok azért fontosak, mert meghatározzák annak finomságát, hogy mit kérhetsz a rendszertől. A jól megtervezett végpontokkal rendelkező API lehetővé teszi a fejlesztőknek, hogy összetett munkafolyamatokat építsenek egyszerű, újrafelhasználható hívásokból. A rosszul megtervezett végpontokkal rendelkező API megkerülő megoldásokra kényszeríti a fejlesztőket — több hívást kell leadniuk, hogy összeállítsák azokat az adatokat, amelyeknek egyetlen hívásban kellene rendelkezésre állniuk, vagy óriási válaszokat kell elemezniük, hogy megtalálják az egyetlen szükséges mezőt.
Az API-k kétféleképpen kategorizálhatók: hozzáférési szint (ki használhatja őket) és technikai réteg (hol működnek a szoftververemben) szerint.
| Típus | Ki fér hozzá | Gyakori felhasználási esetek |
|---|---|---|
| Nyilvános (nyílt) API-k | Bármely külső fejlesztő, gyakran API-kulccsal | Időjárási adatok, tömegközlekedési menetrendek, közösségi média megosztás, fizetési átjárók |
| Partner API-k | Szerződéses alapon együttműködő konkrét üzleti partnerek | B2B adatcsere, beszállítói integráció, közös márkanevet viselő szolgáltatások |
| Privát (belső) API-k | Csak belső fejlesztőcsapatok | Mikroszolgáltatások összekötése, belső adatbázisok szinkronizálása, belső munkafolyamatok automatizálása |
| Kompozit API-k | Kötegelt műveletekre jogosult kliensek | Több API-hívás egyetlen kéréssé egyesítése a körök számának csökkentése és a teljesítmény javítása érdekében |
A nyilvános API-k — más néven nyílt API-k — a leglátványosabb kategória. Az olyan vállalatok, mint a Google (Térkép), a Stripe (fizetések) és az OpenAI (ChatGPT), nyilvános API-kat tesznek elérhetővé, amelyeket bármely fejlesztő integrálhat a hitelesítő adatok regisztrálása után. Az üzleti modell változó: egyesek díjmentesek sebességkorlátokkal, mások hívásonként számolnak fel díjat, megint mások egy platform elfogadását ösztönzik.
A partner API-k a nyilvános és a privát között helyezkednek el. Meghatározott üzleti partnerek számára teszik elérhetővé őket tárgyalásos feltételekkel. Egy affiliate hálózat például elérhetővé tehet egy partner API-t, amely lehetővé teszi az engedélyezett hirdetőknek, hogy programozott módon kérdezzenek le jutalékadatokat — ugyanez az API azonban a nagyközönség számára nem érhető el.
A privát API-k — más néven belső API-k — kizárólag egy szervezeten belül használatosak. Egy vállalat mobilalkalmazása egy privát API-n keresztül kommunikálhat a háttérrendszerével, amelyet egy nyilvános felhasználó soha nem fedezhetne fel. Ezek az API-k a belső fejlesztők termelékenységét és a biztonságot helyezik előtérbe az általános célú használhatósággal szemben.
A kompozit API-k egy teljesítményproblémát oldanak meg: ha egyetlen felhasználói művelethez öt különböző szolgáltatásból van szükség adatokra, öt külön API-hívás késleltetést ad hozzá. A kompozit API ezeket a kéréseket egyetlen hívásba fogja össze, és egységes választ ad vissza. Gyakoriak a mikroszolgáltatás-alapú architektúrákban és az API Gateway-konfigurációkban.
requests modult, és meghívja a requests.get() függvényt, könyvtár-API-t használ. Nincs benne hálózati forgalom.psycopg2, ebbe a kategóriába tartoznak.Nem minden webes API épül ugyanúgy. A protokoll — amelyet néha architekturális stílusnak is neveznek — meghatározza, hogyan épülnek fel a kérések és a válaszok, milyen formátumokat használnak, és milyen megkötéseket követnek.
A REST API-k előnyei:
curl-lel is felfedezhetszA REST korlátai:
A SOAP egy régebbi, XML-alapú protokoll, amely megelőzi a REST-et. Merevebb: az üzeneteknek szigorú XML-sémának kell megfelelniük, és a protokoll a WS-* szabványokon keresztül saját biztonsági és tranzakciós szabályokat határoz meg.
A SOAP-ot ma is használják vállalati környezetekben — pénzügyi szolgáltatások, fizetésfeldolgozás és kormányzati rendszerek —, ahol a beépített biztonság, a tranzakciók integritása és a formális szerződések (WSDL-fájlok) fontosabbak, mint a REST egyszerűsége. A SOAP örökölt infrastruktúra, amely tovább él, nem pedig olyan technológia, amelyet a csapatok zöldmezős projektekhez választanának.
Ahelyett, hogy a szerver rögzített végpontokat és rögzített válaszformákat határozna meg, a kliens pontosan megadja egyetlen lekérdezésben, hogy mely mezőket szeretné:
query {
  affiliate(id: "4821") {
    name
    totalEarnings
    recentCommissions(limit: 5) {
      amount
      date
      campaign { name }
    }
  }
}
Távoli eljáráshívás (RPC) API-k szerveroldali műveleteket függvényhívásként kezelnek. A kliens meghívja a createInvoice(customer, amount) függvényt, és a szerver visszaadja az eredményt. A Google által fejlesztett gRPC a modern RPC-keretrendszer — Protocol Buffers-t használ a hatékony bináris szerializációhoz, és népszerű a mikroszolgáltatás-alapú architektúrákban, ahol a teljesítmény fontosabb, mint az emberi olvashatóság.
WebSocket-API-k állandó kétirányú kapcsolatot tartanak fenn. A REST kérés–válasz modelljétől eltérően a WebSocket lehetővé teszi, hogy a szerver kérés nélkül küldjön adatot a kliensnek. Ez elengedhetetlen a valós idejű funkciókhoz: csevegőalkalmazások, élő irányítópultok, kollaboratív szerkesztés és adatfolyamok.
Az API-integráció két vagy több szoftverrendszer összekapcsolásának folyamata az API-ikon keresztül, hogy adatot cserélhessenek és műveleteket indíthassanak automatikusan. Az integráció meghatározza:
Például egy e-kereskedelmi platform és egy affiliate-követő rendszer közötti API-integráció így működhet: amikor egy vásárló teljesít egy vásárlást, az e-kereskedelmi platform POST-kérést küld a követő rendszer /conversions végpontjára a rendelés adataival, az affiliate-azonosítóval és a jutalékösszeggel. A követő rendszer rögzíti a konverziót, és megerősítést küld vissza. Senki sem másolt adatot táblázatok között; nem küldtek e-mailben CSV-fájlokat.
Egy átlagos középvállalat több mint 100 SaaS-alkalmazást használ, és azok, amelyek zökkenőmentesen működnek együtt — dokumentált, stabil API-kon keresztül —, azok nyernek.
Az affiliate marketing adatokon alapul: kattintások, konverziók, jutalékráták, kifizetési ütemezések, teljesítménymutatók. Minden egyes adatnak megbízhatóan és közel valós időben kell mozognia a rendszerek között. Az API-k teszik ezt lehetővé.
A hirdetők API-kat használnak az alábbiakra:
A kiadók API-kat használnak az alábbiakra:
A programmenedzserek a hirdetők és a kiadók között helyezkednek el. Az API-k lehetővé teszik számukra, hogy:
Az affiliate marketingben az API-k hatékonyak, de nem varázslatosak:
Az API Gateway egy olyan szerver, amely a kliensek és háttérszolgáltatások gyűjteménye között helyezkedik el, és minden API-kérés egyetlen belépési pontjaként működik. A kliensek ahelyett, hogy közvetlenül hívnák az egyes mikroszolgáltatásokat, az átjárót hívják, amely a kéréseket továbbítja, a szabályzatokat érvényesíti, és a válaszokat összesíti.
Az API Gateway jellemzően az alábbiakat kezeli:
Egy affiliate platform esetében az API Gateway több ezer kiadó hitelesítését kezelheti, sebességkorlátot szabhat az egyes API-kulcsokra a visszaélés megelőzése érdekében, és a különböző kéréstípusokat — követőhívások, jelentéslekérdezések, adminisztrációs parancsok — a különböző háttérszolgáltatásokhoz irányíthatja — mindezt egyetlen, egységes tartomány mögött, például az api.yourplatform.com mögött.
Nem opcionálisak egyetlen olyan platformnál sem, amely éles API-forgalmat kezel nagy mennyiségben.
Az API-k üzleti logikát és adatokat tesznek ki a hálózatnak, ami nagy értékű célponttá teszi őket. Az API védelme több réteget foglal magában:
Hitelesítés. Minden API-kérésnek igazolnia kell, hogy ki küldi. Gyakori mechanizmusok: API-kulcsok (egyszerűek, de könnyen kiszivároghatnak), OAuth 2.0-tokenek (a delegált hozzáférés iparági szabványa) és kölcsönös TLS (tanúsítványalapú, gyakori a B2B- és pénzügyi API-knál).
Jogosultságkezelés. A hitelesítés az identitást igazolja; a jogosultságkezelés azt határozza meg, hogy az adott identitás mit tehet. Egy kiadó API-kulcsának a saját jutalékait kell lekérdezhetővé tennie — nem másokét. Vezess be hatókörökre bontott jogosultságokat, és ellenőrizd őket minden kérésnél.
Szállítási biztonság. Mindig HTTPS-t (TLS 1.2 vagy újabb) használj. Éles környezetben soha ne tegyél ki API-végpontot nyers HTTP-n. Ez titkosítja az adatokat a továbbítás során, és megakadályozza a közbeékelődéses (man-in-the-middle) támadásokat.
Bemenetellenőrzés. Kezelj minden API-kérést potenciálisan rosszindulatúként. Ellenőrizd az adattípusokat, a sztringhosszakat, a numerikus tartományokat és az enumerációs értékeket a feldolgozás előtt. Utasíts el minden váratlan bemenetet — ne próbáld meg “kijavítani” a hibásan formázott bemenetet.
Sebességkorlátozás. Korládozd, hogy egy kliens egy adott időablakban hány kérést indíthat. Ez megakadályozza mind a véletlen túlterhelést, mind a szándékos denial-of-service támadásokat. Ha a korlát túllépésre kerül, küldj HTTP 429 (Too Many Requests) választ Retry-After fejléccel.
Naplózás és megfigyelés. Naplózz minden API-kérést — időbélyeg, kliensazonosító, végpont, metódus, státuszkód és késleltetés. Figyeld a naplókat rendellenességekért: hirtelen kiugrások, szokatlan hibaminták, új IP-tartományokból érkező kérések. A biztonsági incidensek először a naplókban látszanak, nem a felhasználói bejelentésekben.
API Gateway mint biztonsági réteg. Az API Gateway központosítja a hitelesítést, a sebességkorlátozást és a kérésellenőrzést, csökkentve az egyes háttérszolgáltatások támadási felületét. Ez az egyetlen szűk keresztmetszet, ahol a biztonsági szabályzatokat következetesen érvényesítik.
A törött objektumszintű jogosultságkezelés (más felhasználó adatainak elérése az URL-ben lévő azonosító megváltoztatásával) következetesen a leggyakoribb API-sérülékenységként szerepel.
A kód megírása előtt határozd meg, mit fog az API csinálni. Az OpenAPI Specification (korábban Swagger) segítségével írd le minden végpontot, annak paramétereit, válaszformátumát és hibafeltételeit egy géppel olvasható YAML- vagy JSON-dokumentumban. Egy jól megírt OpenAPI-specifikáció a következőként szolgál:
A legtöbb új API esetében a JSON-t használó REST az alapértelmezett választás — széles körben ismert, gazdag eszköztámogatással rendelkezik, és a legtöbb felhasználási esethez elegendő. Válassz GraphQL-t, ha a klienseknek rugalmas, kliensvezérelt lekérdezésekre van szükségük, és az alullekérdezés ismert probléma. Válassz gRPC-t, ha nagy átviteli sebességű, alacsony késleltetésű, belső szolgáltatások közötti kommunikációra van szükséged.
Építsd meg az API-szerződést teljesítő szerveroldali logikát. Ez magában foglalja:
A dokumentáció nem utólagos gondolat. Ez az első dolog, amit az API-t integráló fejlesztő látni fog, és ez határozza meg, hogy sikerrel jár-e vagy feladja. A jó API-dokumentáció tartalmazza:
Az olyan eszközök, mint a Swagger UI, a Redoc és a Postman, interaktív dokumentációt generálhatnak egy OpenAPI-specifikációból, így a fejlesztők közvetlenül a böngészőben tesztelhetik a végpontokat.
Az API-tesztelés ellenőrzi, hogy a megvalósítás megfelel-e a szerződésnek — és terhelés alatt is helytáll-e. A tesztelési kategóriák a következők:
Irányítsd az éles forgalmat egy API Gateway-en keresztül, amely kezeli a TLS-megszüntetést, a hitelesítést, a sebességkorlátozást és a megfigyelést. Helyezd üzembe az API-t konténerizált vagy szerver nélküli környezetben, amely a forgalom növekedésével horizontálisan skálázható. Folyamatosan figyeld a késleltetést, a hibaarányokat és az átviteli sebességet — és állíts be riasztásokat az alapvonaltól való eltérésekre.
Az API-tesztelés az a gyakorlat, amely ellenőrzi, hogy az API a specifikáció szerint viselkedik-e — a megfelelő adatokat adja-e vissza érvényes kérésekre, a megfelelő hibákat érvénytelenekre, és megtartja-e a teljesítményt a várható terhelés mellett. Eltér a felhasználói felület tesztelésétől: nincs böngésző, nincs oldalmegjelenítés, nincs vizuális elrendezés, amelyet ellenőrizni kellene. A teszt HTTP-kérést küld, és ellenőrzi a választ.
Az API-tesztelés a következőkre terjed ki:
GET /commissions/123 a 123-as jutalék adatait adja-e vissza — és kizárólag a 123-as jutalék adatait? A POST /commissions érvényes bemenettel új rekordot hoz-e létre, és 201-es státuszt ad-e vissza?Az automatizált API-tesztek — amelyek minden commitnál futnak a CI/CD-folyamatokban — még azelőtt elkapják a regressziókat, hogy azok éles környezetbe kerülnének. Az olyan eszközök, mint a Postman, a REST Assured és a Supertest, gyakorlativá teszik olyan tesztsorozatok felépítését és karbantartását, amelyek minden végpontot lefednek.
Kezelje több partner programját és javítsa partnerei teljesítményét a Post Affiliate Pro-val.
Ismerje meg, mi az API valós példákon keresztül, mint a közösségi média belépés és a fizetésfeldolgozás. Fedezze fel, hogyan működtetik az API-k a modern affili...
Ismerje meg, hogyan működnek az API-k, azok architektúráját, típusait és valós alkalmazásait. Átfogó útmutató az alkalmazásprogramozási interfészekhez fejlesztő...
Mi az az API egyszerűen, hogyan használhatod a Post Affiliate Pro-ban, és milyen előnyöket nyújt a vállalkozásodnak?
Csatlakozzon elégedett ügyfeleink közösségéhez és nyújtson kiváló ügyfélszolgálatot a Post Affiliate Pro-val.


Sütik Hozzájárulás
A sütiket használjuk, hogy javítsuk a böngészési élményt és elemezzük a forgalmunkat. See our privacy policy.