Mi az a többfaktoros hitelesítés (MFA), és miért érdemes használni
Ismerje meg, mi az MFA, hogyan működik, és miért elengedhetetlen a fiókok és az adatok védelméhez. Fedezze fel a hitelesítési tényezőket, a bevezetés legjobb gyakorlatait és a biztonsági előnyöket.
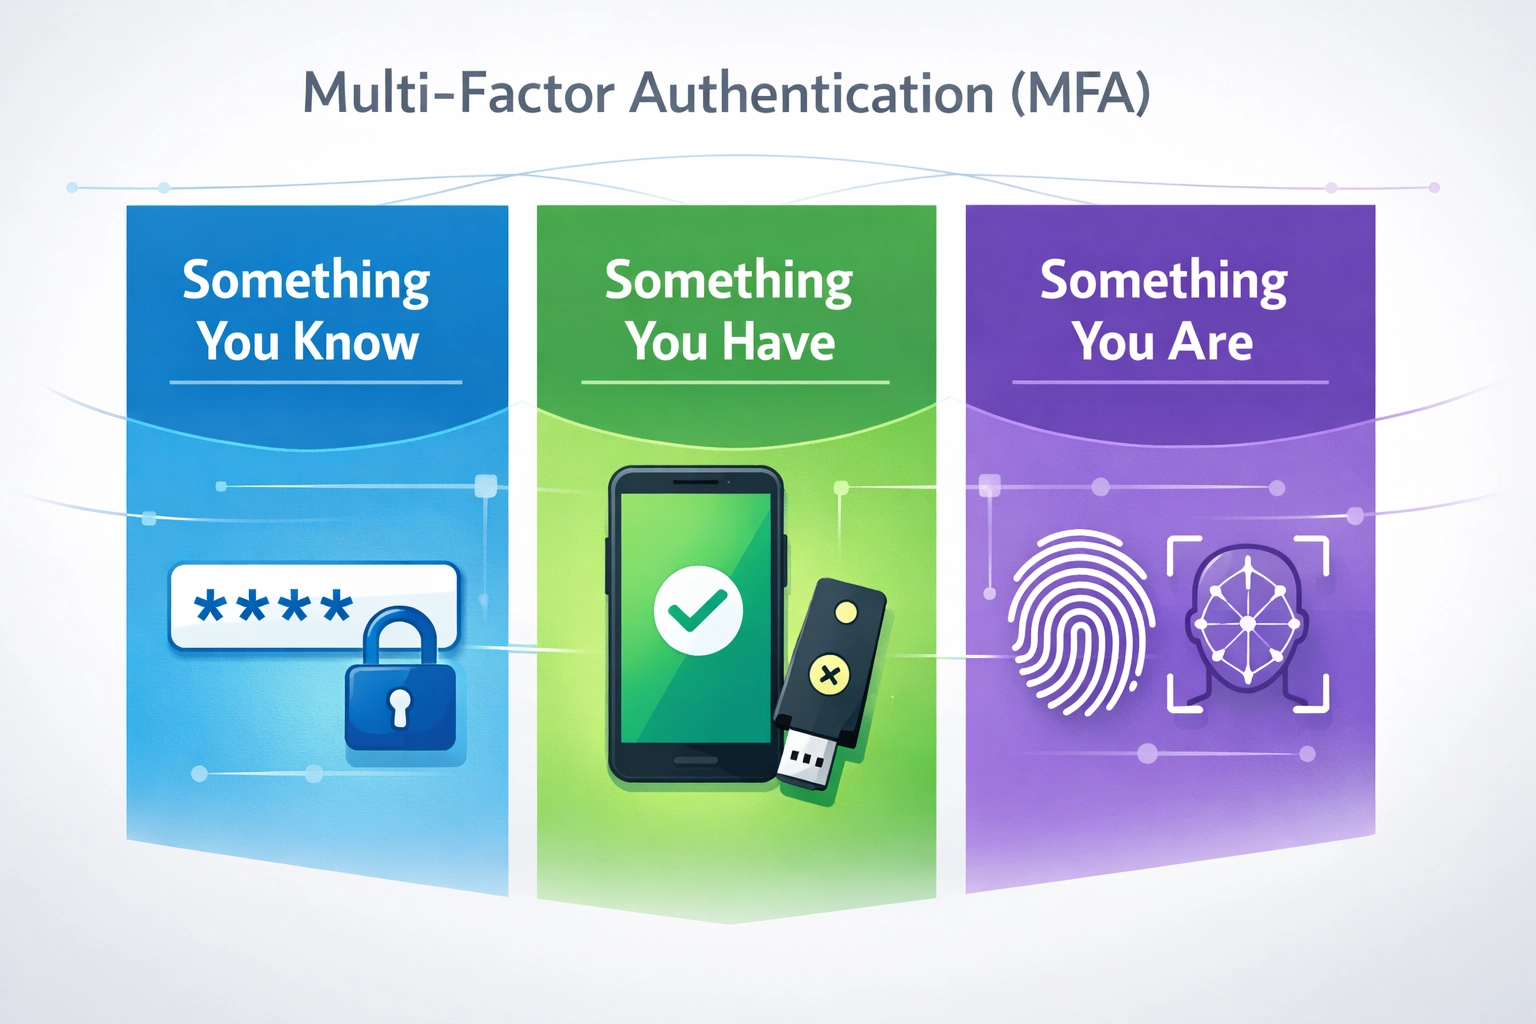
A többfaktoros hitelesítés (Multi-Factor Authentication, MFA) olyan biztonsági mechanizmus, amely megköveteli, hogy a felhasználók két vagy több különböző típusú ellenőrzést adjanak meg, mielőtt hozzáférnek egy fiókhoz vagy rendszerhez. Az egyfaktoros hitelesítéssel ellentétben, amely kizárólag jelszóra támaszkodik, az MFA több független hitelesítési tényezőt kombinál, hogy biztonsági rétegeket hozzon létre, amelyek jelentősen csökkentik a jogosulatlan hozzáférés kockázatát. A hitelesítési tényezők három fő kategóriája a tudáson alapuló tényezők (amit tud), a birtokláson alapuló tényezők (amivel rendelkezik) és a belső tulajdonságon alapuló tényezők (aki Ön). A tudáson alapuló tényezők közé tartoznak a jelszavak és a biztonsági kérdések, a birtokláson alapuló tényezők fizikai eszközöket, például okostelefonokat és hardveres tokeneket foglalnak magukban, a belső tulajdonságon alapuló tényezők pedig biometrikus azonosítókat, mint az ujjlenyomatok és az arcfelismerés. Azzal, hogy a felhasználóknak különböző kategóriákba tartozó tényezőkkel kell hitelesíteniük magukat, az MFA biztosítja, hogy még ha egy hitelesítő adat kompromittálódik is, a támadók a további hitelesítési módszerek nélkül nem férhetnek hozzá a rendszerhez. Ez a többrétegű megközelítés a hitelesítést egyetlen meghibásodási pontból olyan robusztus biztonsági keretrendszerré alakítja, amely a leggyakoribb támadási vektorok többsége ellen véd.
Tényező típusa
Példák
Biztonsági szint
Sebezhetőség
Tudás
Jelszavak, PIN-kódok, biztonsági kérdések
Közepes
Adathalászat, nyers erő
Birtoklás
Okostelefonok, hardveres tokenek, chipkártyák
Magas
Eszköz elvesztése, lopás
Belső tulajdonság
Ujjlenyomatok, arcfelismerés, íriszszkennelés
Nagyon magas
Megszemélyesítési kísérletek
Miért kritikus az MFA
A kiberbiztonsági környezet alapvetően megváltozott, így az MFA már nem választható, hanem elengedhetetlen a bizalmas adatok és a felhasználói fiókok védelméhez. A közelmúlt biztonsági kutatásai szerint több mint 15 milliárd hitelesítő adat kering a dark weben korábbi adatszivárgásokból, ami a hitelesítő adatok ellopását napjaink egyik leggyakoribb támadási vektorává teszi a szervezetek számára. Az adathalász támadások 3-4%-os sikerességgel járnak, ami alacsonynak tűnhet, amíg figyelembe nem vesszük, hogy a támadók naponta több millió adathalász e-mailt küldenek, ami több ezer sikeres kompromittálódást eredményez. A nyers erőn alapuló támadások továbbra is állandó fenyegetést jelentenek: a támadók automatizált eszközökkel rendszeresen kitalálják a jelszavakat, amíg hozzáférnek, ami az MFA engedélyezése esetén szinte lehetetlenné válik. A Verizon Data Breach Investigations Report rámutat, hogy az adatszivárgások 49%-ában kompromittált hitelesítő adatok szerepelnek, ami rávilágít arra, hogy a jelszavakon túl további biztonsági rétegekre van kritikus szükség. Az MFA nélkül működő szervezetek exponenciálisan nagyobb fiókátvételi, adatlopási és szabályozási bírságkockázatnak vannak kitéve. A biztonsági incidensek pénzügyi és hírnévbeli költségei messze meghaladják azt a minimális befektetést, amely az MFA szervezeti szintű bevezetéséhez szükséges.
A legfőbb fenyegetések, amelyek ellen az MFA véd:
Hitelesítő adatok újrafelhasználásán alapuló támadások (credential stuffing) kiszivárgott felhasználónév-jelszó kombinációkkal
Bejelentkezési adatok ellopására tervezett adathalász kampányok
Nyers erőn alapuló támadások, amelyek automatizációval próbálják kitalálni a jelszavakat
Belső fenyegetések és jogosulatlan fiókhozzáférés
Közbeszúrásos (man-in-the-middle) támadások, amelyek elfogják a hitelesítési forgalmat
Kártevők és billentyűnaplózók, amelyek jelszóadatokat rögzítenek
Indítsd el affiliate programodat még ma
Állítsd be a fejlett nyomkövetést percek alatt. Bankkártya nem szükséges.
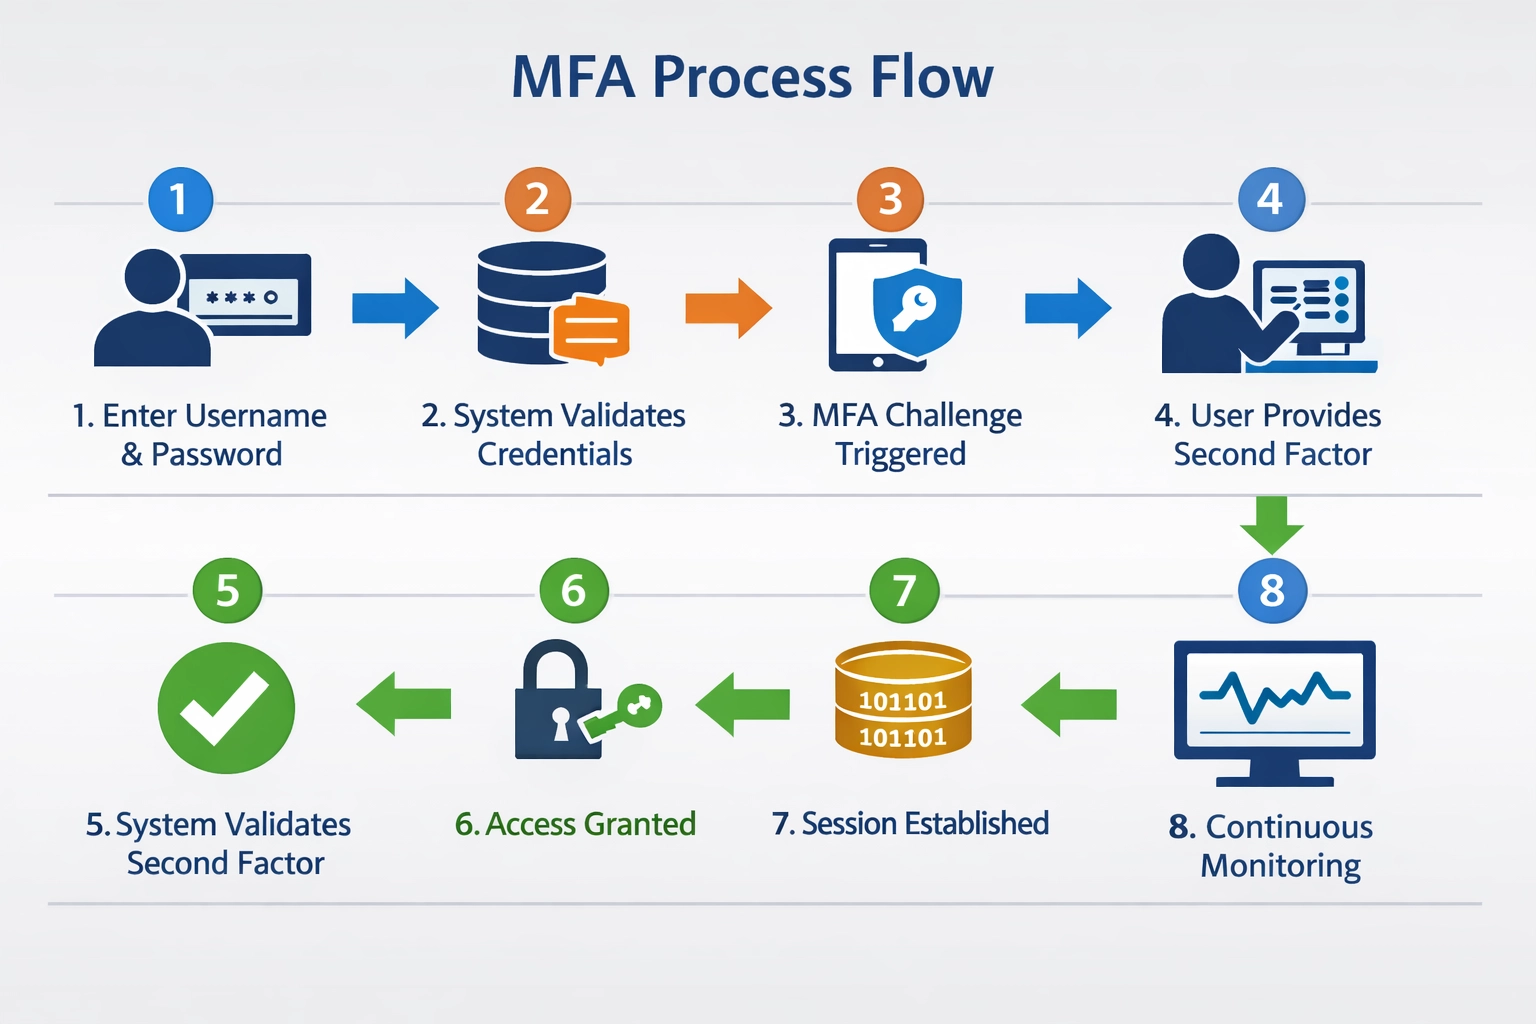
Az MFA hitelesítési folyamata egy strukturált munkafolyamatot követ, amely a felhasználó regisztrációjával kezdődik, amikor a rendszer regisztrálja a felhasználó hitelesítési tényezőit és biztonságosan tárolja azokat. A regisztrációs szakaszban a felhasználók kiválasztják és beállítják a számukra megfelelő MFA-módszereket, például telefonszámot adnak meg az SMS-kódokhoz, vagy telepítenek egy hitelesítő alkalmazást. Amikor a felhasználó bejelentkezni próbál, először megadja elsődleges hitelesítő adatát (jellemzően felhasználónév és jelszó), amelyet a rendszer a tárolt adatokhoz hasonlít. Az elsődleges hitelesítő adat ellenőrzése után a hitelesítési rendszer elindítja a második tényezős kihívást, és felszólítja a felhasználót, hogy a választott MFA-módszerrel igazolja magát. A felhasználó erre a kihívásra egy időalapú kód megadásával válaszol a hitelesítő alkalmazásból, jóváhagy egy push értesítést a telefonján, vagy biometrikus azonosítást ad. Az összes előírt tényező sikeres ellenőrzése után a rendszer hozzáférést ad, és biztonságos munkamenetet hoz létre a felhasználó számára. Az MFA-rendszerek munkamenet-kezelése időtúllépési mechanizmusokat tartalmaz, amelyek inaktivitási időszakok után újrahitelesítést írnak elő, biztosítva, hogy az elhagyott munkameneteket ne lehessen kihasználni. A fejlettebb megvalósítások adaptív MFA-t alkalmaznak, amely dinamikusan módosítja a hitelesítési követelményeket olyan kockázati tényezők alapján, mint a bejelentkezés helye, az eszköz típusa és a felhasználói viselkedési minták.
Az MFA hitelesítési folyamatának lépései:
A felhasználó megadja a felhasználónevet és a jelszót (elsődleges hitelesítés)
A rendszer ellenőrzi a hitelesítő adatokat a tárolt felhasználói adatbázis alapján
A rendszer elindítja a másodlagos hitelesítési tényező kihívását
A felhasználó megadja a második tényező ellenőrzését (kód, biometrikus adat, jóváhagyás)
A rendszer ellenőrzi a második tényezőt a regisztrált adatok alapján
A rendszer hozzáférést ad, és létrehozza a hitelesített munkamenetet
A munkamenet-token kiadásra kerül meghatározott lejárati idővel
A rendszer figyeli a munkamenetet gyanús tevékenység vagy időtúllépés szempontjából
MFA-módszerek és hitelesítési tényezők
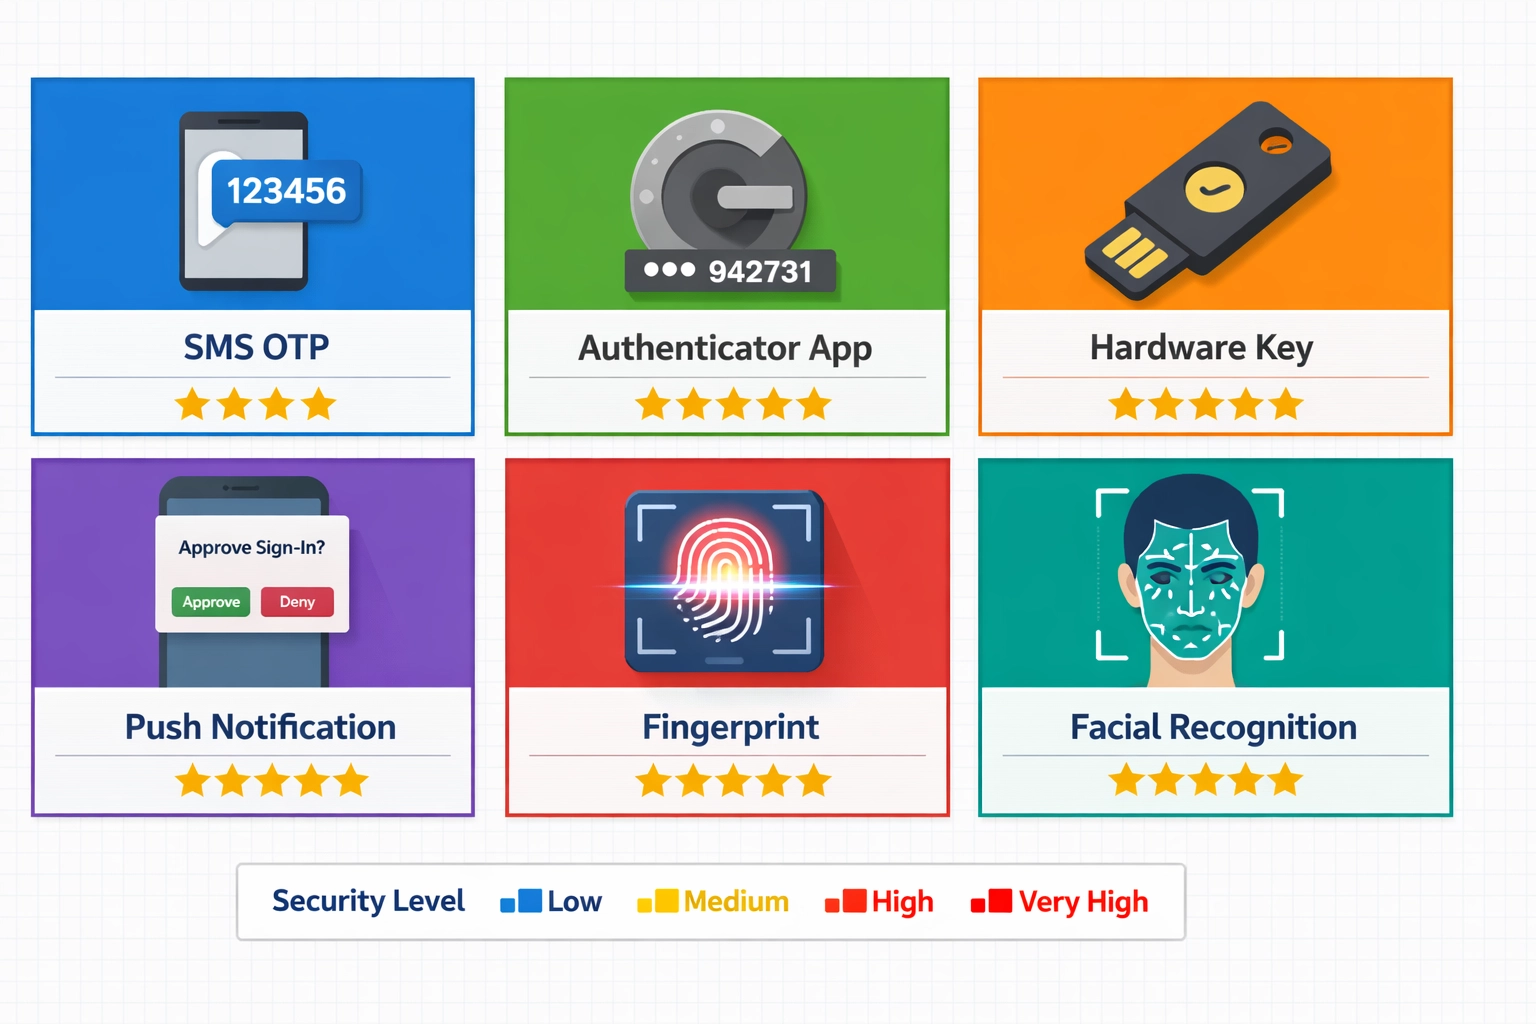
A tudáson alapuló tényezők a hagyományos hitelesítési módszert képviselik, és jelszavakat, személyi azonosító számokat (PIN-kódokat) és biztonsági kérdésekre adott válaszokat foglalnak magukban. Bár a tudáson alapuló tényezőket könnyű bevezetni, és nem igényelnek további hardvert, sebezhetőek az adathalász támadásokkal, a szociális mérnökléssel és a több fiókhoz használt jelszavak újrafelhasználásával szemben. A birtokláson alapuló tényezők megkövetelik, hogy a felhasználó rendelkezzen egy adott fizikai eszközzel vagy tárggyal, például okostelefonnal, hardveres biztonsági kulccsal vagy chipkártyával, ami a jogosulatlan hozzáférést jelentősen nehezebbé teszi. A birtokláson alapuló módszerek közé tartoznak az SMS-ben küldött egyszeri jelszavak (OTP), a hitelesítő alkalmazások által generált időalapú egyszeri jelszavak (TOTP) és a regisztrált eszközökre küldött push értesítések. A belső tulajdonságon alapuló tényezők, amelyeket biometrikus tényezőknek is neveznek, a felhasználó egyedi biológiai vagy viselkedésbeli jellemzőit ellenőrzik, beleértve az ujjlenyomatokat, az arcfelismerést, a hangfelismerést és az íriszszkennelést. A biometrikus hitelesítés kiemelkedő biztonságot nyújt, mert ezeket a jellemzőket nem könnyű ellopni, megosztani vagy másolni, bár speciális hardvert igényelnek, és adatvédelmi aggályokat vethetnek fel. A legbiztonságosabb megvalósítások mindhárom kategória tényezőit egyesítik, például jelszót (tudás), hitelesítő alkalmazásból származó kódot (birtoklás) és ujjlenyomat-szkennelést (belső tulajdonság) írnak elő. A szervezeteknek az MFA-módszerek kiválasztásakor értékelniük kell sajátos biztonsági követelményeiket, felhasználói körüket és infrastruktúrájuk képességeit. A kiegyensúlyozott megközelítés jellemzően egy tudáson alapuló tényezőt kombinál egy birtokláson vagy belső tulajdonságon alapuló tényezővel, hogy erős biztonságot érjen el anélkül, hogy túlzott súrlódást okozna a legitim felhasználók számára.
Módszer
Biztonsági szint
Felhasználói kényelem
Költség
Sebezhetőség
SMS OTP
Közepes
Magas
Alacsony
SIM-kártya-csere, lehallgatás
Hitelesítő alkalmazás (TOTP)
Magas
Magas
Alacsony
Eszköz elvesztése, kártevők
Hardveres biztonsági kulcsok
Nagyon magas
Közepes
Közepes
Fizikai elvesztés
Push értesítések
Magas
Nagyon magas
Alacsony
Értesítési kifáradás
Biometrikus (ujjlenyomat)
Nagyon magas
Nagyon magas
Közepes
Megszemélyesítés, adatvédelmi aggályok
Biometrikus (arcfelismerés)
Nagyon magas
Nagyon magas
Közepes
Deepfake-ek, világítási problémák
Biztonsági kérdések
Alacsony
Magas
Alacsony
Szociális mérnöklés
E-mail-ellenőrzés
Közepes
Magas
Alacsony
E-mail-fiók kompromittálódása
Iratkozz fel hírlevelünkre
Értesülj elsőként az új funkciókról és termékfrissítésekről.
Biztonsági előnyök és kockázatcsökkentés
Az MFA kiemelkedő védelmet nyújt a jogosulatlan hozzáférés ellen: a kutatások szerint az MFA a fiókfeltörési támadások 99,2%-át megakadályozza, ami az egyik leghatékonyabb elérhető biztonsági kontrollá teszi. Az MFA engedélyezése esetén az adathalász támadások sikerességi aránya drasztikusan csökken, mert a támadók lopott hitelesítő adatokkal egyedül nem férhetnek hozzá a rendszerhez – a második hitelesítési tényezőt is meg kellene szerezniük. A hitelesítő adatok újrafelhasználásán alapuló támadások (credential stuffing), amelyek kiszivárgott felhasználónév-jelszó kombinációkat használnak ki, gyakorlatilag hatástalanná válnak az MFA bevezetésével, mivel a támadók a második tényező megszerzése nélkül nem tudják újra felhasználni a hitelesítő adatokat több fiókon. Az MFA-t bevezető szervezetek jelentős csökkenést tapasztalnak a fiókzárolással és jelszó-visszaállítással kapcsolatos ügyfélszolgálati jegyek számában, mivel a felhasználók kevésbé válnak hitelesítő adataik kompromittálódásának áldozataivá. A védelem a külső támadókon túl a belső fenyegetésekre is kiterjed, mivel az MFA biztosítja, hogy még a legitim hitelesítő adatokkal rendelkező alkalmazottak sem férhetnek hozzá a rendszerekhez megfelelő engedélyezés nélkül. Az MFA a bevezetés módszerétől és a szervezeti környezettől függően becslések szerint 50-80%-kal csökkenti az adatszivárgások kockázatát. Az MFA bevezetésével a szervezetek elkötelezettséget mutatnak a biztonsági legjobb gyakorlatok mellett, ami javíthatja az ügyfélbizalmat, csökkentheti a biztosítási díjakat, és védheti a márka hírnevét egy egyre biztonságtudatosabb piacon.
MFA vállalati környezetben és távmunkában
A vállalati szervezetek egyedi biztonsági kihívásokkal néznek szembe, amikor a hozzáférést elosztott csapatok, több alkalmazás és összetett infrastruktúra között kezelik, ami az MFA bevezetését biztonsági stratégiájuk kritikus elemévé teszi. A távmunka alapvetően megváltoztatta a fenyegetettségi környezetet, mivel az alkalmazottak különböző helyszínekről, eszközökről és hálózatokról érnek el vállalati erőforrásokat, amelyek nem feltétlenül olyan biztonságosak, mint a hagyományos irodai környezetek. A VPN-hozzáférés, amely titkosított csatornát biztosít a távmunkások számára a vállalati hálózatokhoz való kapcsolódáshoz, jelentősen biztonságosabbá válik MFA-val kombinálva, megakadályozva a jogosulatlan hozzáférést még akkor is, ha a VPN hitelesítő adatai kompromittálódnak. A SaaS-alkalmazásokat, amelyek egyre inkább a modern üzleti működés középpontjában állnak, mind MFA-val kell védeni a fiókátvétel és a jogosulatlan adathozzáférés megelőzése érdekében. A felhőalapú identitás- és hozzáférés-kezelési (IAM) platformok lehetővé teszik a szervezetek számára, hogy az MFA-t következetesen vezessék be minden alkalmazásban és szolgáltatásban, függetlenül attól, hogy helyszíni vagy felhőben futnak-e. A feltételes hozzáférési szabályzatok lehetővé teszik a vállalatok számára, hogy meghatározott feltételek alapján kényszerítsék ki az MFA-t, például erősebb hitelesítést írjanak elő bizalmas alkalmazásokhoz vagy akkor, amikor a felhasználók ismeretlen helyszínekről érnek el rendszereket. Az egyszeri bejelentkezési (SSO) megoldásokkal való integráció lehetővé teszi a felhasználók számára, hogy egyszer hitelesítsenek MFA-val, és anélkül érjenek el több alkalmazást, hogy külön hitelesítésre lenne szükség minden szolgáltatásnál. A szervezeteknek a kritikus rendszerek, az adminisztratív fiókok és a bizalmas adatokat kezelő alkalmazások esetében kell először bevezetniük az MFA-t, mielőtt azt minden felhasználói fiókra kiterjesztenék.
Vállalati MFA-felhasználási esetek:
Az adminisztratív és kiemelt jogosultságú fiókok védelme fokozott hitelesítéssel
Távoli hozzáférés biztosítása VPN-en és virtuális asztali infrastruktúrán (VDI) keresztül
A felhőalkalmazásokhoz és SaaS-platformokhoz való hozzáférés szabályozása
Feltételes hozzáférés bevezetése kockázati tényezők és felhasználói kontextus alapján
MFA kikényszerítése bizalmas műveleteknél, például pénzügyi tranzakcióknál vagy adatexportnál
Az e-mail- és együttműködési platformok védelme a fiókátvétel ellen
Az API-hozzáférés és a szolgáltatásfiókok védelme tanúsítványalapú hitelesítéssel
Megfelelési és szabályozási követelmények
A szabályozási keretrendszerek és az iparági szabványok egyre inkább előírják az MFA-t alapvető biztonsági követelményként, ami a megfelelést az MFA szervezeti szintű elterjedésének jelentős hajtóerejévé teszi. Az egészségbiztosítási hordozhatósági és elszámoltathatósági törvény (HIPAA) előírja az érintett szervezetek számára, hogy olyan hozzáférés-ellenőrzéseket vezessenek be, amelyek magukban foglalják a többfaktoros hitelesítést a védett egészségügyi adatokat (PHI) kezelő rendszerekhez. A fizetési kártyaipari adatbiztonsági szabvány (PCI-DSS) előírja az MFA-t a kártyabirtokosi adatok környezetéhez való minden hozzáféréshez, ami elengedhetetlenné teszi a hitelkártyás fizetéseket feldolgozó szervezetek számára. Az általános adatvédelmi rendelet (GDPR) előírja a szervezetek számára, hogy megfelelő technikai és szervezési intézkedéseket vezessenek be a személyes adatok védelme érdekében, és az MFA-t a hozzáférés-ellenőrzés legjobb gyakorlataként ismeri el. A Nemzeti Szabványügyi és Technológiai Intézet (NIST) kiberbiztonsági keretrendszere és 800-63B különkiadványa kifejezetten javasolja az MFA-t a bizalmas rendszerek és adatok védelméhez. A Szövetségi Kockázat- és Engedélyezéskezelési Program (FedRAMP) előírja az MFA-t minden szövetségi adatokat kezelő felhőszolgáltató számára, és ezzel az MFA-t a kormányzati szerződések alapvető biztonsági követelményévé teszi. A szabályozott iparágakban működő szervezeteknek ellenőrizniük kell az ágazatukra vonatkozó konkrét MFA-követelményeket, és olyan megoldásokat kell bevezetniük, amelyek megfelelnek ezeknek a szabványoknak vagy meghaladják azokat.
Szabályozás
Iparág
MFA-követelmény
Hatály
HIPAA
Egészségügy
Kötelező a PHI-hozzáféréshez
Érintett szervezetek és üzleti partnerek
PCI-DSS
Kártyás fizetés feldolgozása
Kötelező a kártyabirtokosi adatokhoz
Minden hitelkártyát feldolgozó szervezet
GDPR
Adatvédelem
Javasolt legjobb gyakorlat
EU-s lakosok adatait kezelő szervezetek
NIST 800-63B
Kormányzat/szövetségi
Kötelező a bizalmas rendszerekhez
Szövetségi ügynökségek és beszállítók
FedRAMP
Felhőszolgáltatások
Kötelező minden hozzáféréshez
Szövetségi ügynökségeket kiszolgáló felhőszolgáltatók
SOC 2
Szolgáltatók
Javasolt kontroll
SOC 2 auditokon áteső szervezetek
ISO 27001
Információbiztonság
Javasolt kontroll
ISO-tanúsítványt igénylő szervezetek
Az MFA bevezetése: legjobb gyakorlatok
A sikeres MFA-bevezetés gondos tervezést, az érintettek bevonását és szakaszos megközelítést igényel, amely egyensúlyt teremt a biztonsági követelmények, a felhasználói elfogadás és a szervezeti felkészültség között. A szervezeteknek érdemes egy átfogó auditálással kezdeniük rendszereik, alkalmazásaik és felhasználói körük tekintetében, hogy azonosítsák, mely eszközök igényelnek MFA-védelmet, és mely hitelesítési módszerek a legmegfelelőbbek az egyes felhasználási esetekhez. A szakaszos bevezetési megközelítés, amely a nagy kockázatú fiókokkal – például az adminisztrátorokkal és a kiemelt jogosultságú felhasználókkal – kezdődik, lehetővé teszi a szervezetek számára, hogy azonosítsák és megoldják a bevezetési kihívásokat, mielőtt a szélesebb felhasználói körre terjeszkednének. A felhasználók képzése és a kommunikáció kritikus siker tényezők, mivel az alkalmazottaknak meg kell érteniük, miért vezetik be az MFA-t, hogyan használják a hozzájuk rendelt hitelesítési módszereket, és hogyan hárítsák el a gyakori problémákat. A szervezeteknek olyan MFA-módszereket kell választaniuk, amelyek egyensúlyt teremtenek a biztonsági követelmények és a felhasználói kényelem között, elkerülve a túl bonyolult megoldásokat, amelyek elfogadási ellenálláshoz vagy a biztonságot veszélyeztető megkerülő megoldásokhoz vezethetnek. A meglévő identitás- és hozzáférés-kezelési rendszerekkel való integráció biztosítja az MFA következetes kikényszerítését minden alkalmazásban, és csökkenti az adminisztratív terheket. Az ügyfélszolgálati csapatokat fel kell készíteni és fel kell szerelni olyan erőforrásokkal, amelyek támogatják a felhasználókat az átmeneti időszakban, beleértve az egyértelmű dokumentációt és az MFA-val kapcsolatos problémák eszkalációs eljárásait. Az MFA-szabályzatok rendszeres monitorozása és optimalizálása biztosítja, hogy a bevezetés továbbra is megfeleljen a biztonsági célkitűzéseknek, miközben alkalmazkodik a változó fenyegetettségi környezethez és felhasználói igényekhez.
Az MFA bevezetésének lépései:
A szervezeti biztonsági követelmények felmérése és az MFA-t igénylő rendszerek azonosítása
A megfelelő MFA-módszerek kiválasztása a biztonsági igények és a felhasználói kör képességei alapján
Az MFA bevezetésének kipróbálása egy kis felhasználói csoporttal a problémák azonosítása érdekében
Átfogó felhasználói képzési és kommunikációs anyagok kidolgozása
Az MFA bevezetése először az adminisztratív és kiemelt jogosultságú fiókoknál
Az MFA fokozatos kiterjesztése további felhasználói csoportokra és alkalmazásokra
Az elfogadási arányok és a felhasználói visszajelzések figyelése a támogatási igények azonosítása érdekében
Az MFA-szabályzatok folyamatos optimalizálása biztonsági incidensek és felhasználói élmény alapján
Az MFA kihívásainak kezelése
Bár az MFA kiemelkedő biztonsági előnyöket nyújt, a szervezeteknek több kihívással és újonnan felmerülő fenyegetéssel is foglalkozniuk kell, hogy bevezetéseik hatékonyak maradjanak a fejlődő támadási technikákkal szemben. Az MFA-kifáradásos támadások a felhasználók frusztrációját használják ki ismételt hitelesítési kérések küldésével, remélve, hogy a felhasználók végül frusztrációból vagy megszokásból jóváhagynak egy rosszindulatú kérést. A SIM-kártya-csere támadások a birtokláson alapuló MFA-módszereket célozzák azzal, hogy a mobiltelefon-szolgáltatót meggyőzik az áldozat telefonszámának átviteléről a támadó eszközére, lehetővé téve a támadó számára az SMS-alapú egyszeri jelszavak elfogását. Az adathalászatot kijátszó hitelesítési módszerek, például a FIDO2 hardveres biztonsági kulcsok és a Windows Hello for Business, kiválóbb védelmet nyújtanak az adathalász támadások ellen, mert kriptográfiailag kötik a hitelesítést a legitim szolgáltatáshoz. A munkamenet-eltérítés az MFA engedélyezése esetén is fenyegetést jelent, mivel a hitelesített munkamenethez hozzáférő támadók további hitelesítés nélkül hajthatnak végre műveleteket. A szervezeteknek az adathalászatot kijátszó MFA-módszereket kell bevezetniük a nagy értékű fiókokhoz és a bizalmas rendszerekhez, még akkor is, ha ezek a módszerek további hardver- vagy infrastruktúra-befektetést igényelhetnek. A folyamatos monitorozás és fenyegetésfelderítés segít a szervezeteknek azonosítani a felmerülő támadási technikákat, és ennek megfelelően módosítani MFA-stratégiájukat.
SIM-kártya-csere: Hitelesítő alkalmazások vagy hardveres kulcsok használata SMS-alapú OTP helyett
Adathalász támadások: Adathalászatot kijátszó módszerek, például FIDO2 vagy Windows Hello for Business bevezetése
Munkamenet-eltérítés: Munkamenet-monitorozás bevezetése és újrahitelesítés megkövetelése bizalmas műveletekhez
Eszköz elvesztése: Tartalék hitelesítési módszerek és fiók-visszaállítási eljárások biztosítása
Felhasználói ellenállás: Képzés tartása és a biztonsági előnyök bemutatása az elfogadás javítása érdekében
Örökölt rendszerek kompatibilitása: MFA-proxyk vagy adapterek használata az MFA-t natívan nem támogató rendszerek támogatásához
A hitelesítés jövője
A hitelesítés jövője a jelszó nélküli hitelesítés felé halad, ahol a felhasználók olyan módszerekkel igazolják személyazonosságukat, amelyek nem támaszkodnak hagyományos jelszavakra, például biometrikus felismeréssel vagy hardveres biztonsági kulcsokkal. A mesterséges intelligenciával és gépi tanulással működő adaptív MFA dinamikusan módosítja majd a hitelesítési követelményeket valós idejű kockázatértékelés, felhasználói viselkedéselemzés és kontextuális tényezők – például helyszín, eszköz és hozzáférési minták – alapján. A folyamatos hitelesítés egy olyan kialakulóban lévő paradigmát képvisel, amelyben a rendszerek a munkamenet során végig folyamatosan ellenőrzik a felhasználó személyazonosságát, nem csak bejelentkezéskor, valós időben észlelve és megválaszolva a gyanús tevékenységeket. A biometrikus hitelesítési technológiák tovább fejlődnek: a pontosság, a sebesség és a hamisítás elleni képességek javulása egyre életképesebbé teszi a biometrikus tényezőket a széles körű elterjedéshez. A Zero Trust biztonsági modellek arra késztetik a szervezeteket, hogy az MFA-t alapelvként vezessék be, minden hozzáférési kérésnél hitelesítést és engedélyezést követelve, függetlenül a hálózati helyszíntől vagy az eszköz állapotától. A decentralizált identitásmegoldásokat és a blokkláncalapú hitelesítési mechanizmusokat a központosított identitásszolgáltatók alternatívájaként vizsgálják, nagyobb ellenőrzést kínálva a felhasználóknak hitelesítő adataik felett. A szervezeteknek érdemes elkezdeniük felkészülni erre az átállásra: értékeljék a jelszó nélküli hitelesítési megoldásokat, fektessenek be a felhasználók oktatásába az új hitelesítési módszerekkel kapcsolatban, és olyan rendszereket tervezzenek, amelyek alkalmazkodni tudnak az új hitelesítési technológiákhoz, ahogy azok éretté és széles körben elérhetővé válnak.
Gyakran ismételt kérdések
A többfaktoros hitelesítés (MFA) két vagy több, különböző kategóriába tartozó, egymástól független hitelesítési tényezőt ír elő, míg a kétfaktoros hitelesítés (2FA) az MFA egy speciális részhalmaza, amely pontosan két tényezőt követel meg. Minden 2FA egyben MFA, de nem minden MFA 2FA. Az MFA nagyobb rugalmasságot nyújt, és akár három vagy több hitelesítési tényezőt is magában foglalhat a fokozott biztonság érdekében.
Az MFA bevezetésének költségei széles skálán mozognak a választott megoldástól, a felhasználók számától és a telepítés összetettségétől függően. A felhőalapú MFA-szolgáltatások jellemzően előfizetéses modellt használnak, felhasználónként havi 2–10 USD közötti áron, míg a helyszíni megoldások előzetes infrastruktúra-költségekkel járnak. Sok szervezet úgy találja, hogy az MFA költsége elenyésző az adatszivárgás lehetséges költségéhez képest.
Bár az MFA jelentősen csökkenti a jogosulatlan hozzáférés kockázatát, bizonyos támadási módszerek – például az adathalászatot kijátszó támadások, a SIM-kártya-csere (SIM swapping) és az MFA-kifáradás – megkerülhetik az MFA bizonyos megvalósításait. Az adathalászatot kijátszó módszerek, például a FIDO2 hardveres biztonsági kulcsok használata azonban rendkívül nehézzé teszi az MFA megkerülését, és a fiókfeltörési támadások 99,2%-át megakadályozza.
A FIDO2 szabványt használó hardveres biztonsági kulcsok számítanak a legbiztonságosabb MFA-módszernek, mert nyilvános kulcsú titkosítást használnak a hitelesítésnek a legitim szolgáltatáshoz kötésére, ami rendkívül ellenállóvá teszi őket az adathalász és a közbeszúrásos (man-in-the-middle) támadásokkal szemben. A biometrikus hitelesítés hardveres tokenekkel kombinálva szintén kiváló biztonságot nyújt.
Az MFA-t több szabályozás is előírja vagy erősen javasolja, köztük a HIPAA (egészségügy), a PCI-DSS (kártyás fizetés feldolgozása), a GDPR (adatvédelem), a NIST szabványok (kormányzat) és a FedRAMP (szövetségi felhőszolgáltatások). Sok iparágban az MFA a megfeleléshez szükséges, ami elengedhetetlenné teszi a bizalmas adatokat kezelő szervezetek számára.
A modern MFA-megvalósítások minimalizálják a felhasználói súrlódást olyan módszerekkel, mint a push értesítések, a biometrikus hitelesítés és az adaptív MFA, amely csak akkor kér további hitelesítést, ha kockázatot észlel. Megfelelő bevezetés esetén az MFA minimális súrlódást jelent, miközben jelentősen javítja a biztonságot. Az egyszeri bejelentkezéssel (SSO) való integráció tovább javítja a felhasználói élményt.
A legtöbb MFA-rendszer fiók-visszaállítási lehetőségeket kínál, beleértve a biztonsági kódokat, az alternatív hitelesítési módszereket vagy az e-mailen vagy biztonsági kérdéseken keresztüli személyazonosság-ellenőrzést. A szervezeteknek biztonságos visszaállítási eljárásokat kell bevezetniük, a felhasználóknak pedig biztonságos helyen kell tárolniuk a biztonsági kódokat. Konkrét visszaállítási útmutatásért forduljon szolgáltatója ügyfélszolgálatához.
Igen, az MFA bevezethető örökölt rendszerekkel MFA-proxyk, adapterek segítségével, vagy olyan felhőalapú identitásszolgáltatók használatával, amelyek támogatják az örökölt alkalmazások integrációját. Egyes nagyon régi rendszerek azonban megoldásokat vagy alternatív biztonsági intézkedéseket igényelhetnek. Konzultáljon IT-csapatával a saját rendszereinek legjobb megközelítéséről.
Erősítse meg affiliate programja biztonságát a PostAffiliatePro-val
Védje affiliate hálózatát vállalati szintű biztonsági funkciókkal, köztük a többfaktoros hitelesítés támogatásával. A PostAffiliatePro segít biztonságos affiliate kapcsolatok kezelésében, miközben megfelel az iparági szabványoknak.
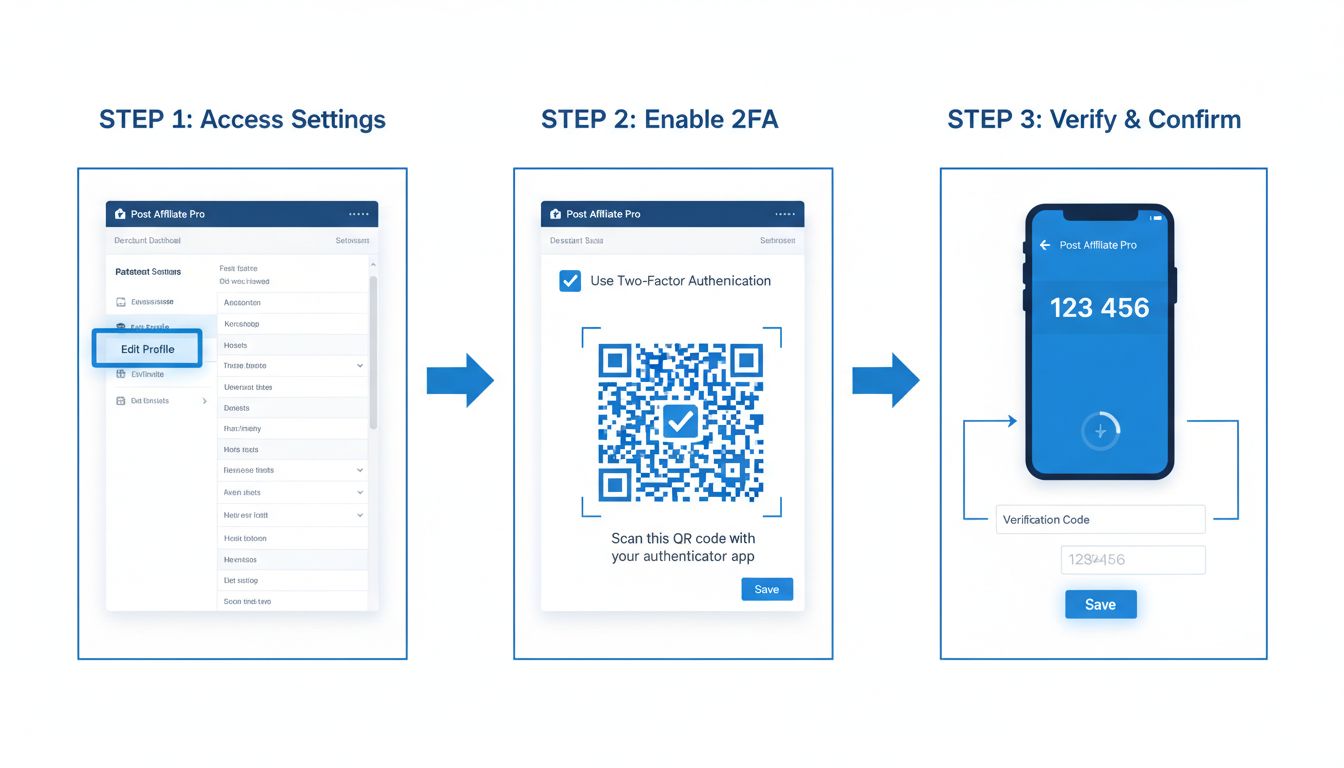
Kétlépcsős hitelesítés engedélyezése a Post Affiliate Pro-ban – Teljes beállítási útmutató
Ismerje meg, hogyan engedélyezheti a kétfaktoros hitelesítést (2FA) a Post Affiliate Pro kereskedői felületén. Lépésről lépésre bemutatjuk a TOTP hitelesítő alk...
A Post Affiliate Pro kiemelten kezeli a kiberbiztonságot. Tudja meg, milyen biztonsági intézkedéseket alkalmazunk az Ön adatainak védelme érdekében a hackerekke...
2 perc olvasás
Security
FraudProtection
+3
Jó kezekben lesz!
Csatlakozzon elégedett ügyfeleink közösségéhez és nyújtson kiváló ügyfélszolgálatot a Post Affiliate Pro-val.
Ezek a sütik a weboldal működéséhez szükségesek, és nem tilthatók le.
Analitikai Sütik
Ezek a sütik segítenek megérteni, hogy a látogatók hogyan lépnek kapcsolatba a weboldalunkkal.
Marketing Sütik
Ezeket a sütiket a hirdetési kampányaink hatékonyságának mérésére és a releváns hirdetések harmadik féltől származó platformokon történő támogatására használjuk.
Funkcionális Sütik
Ezeket a sütiket az Ön preferenciáinak megjegyzésére és a felhasználói élmény javítására használjuk.