


Keresőrobot
A keresőrobot egy automatizált bot, amely weboldalakat jár be, hogy tartalmat indexeljen az olyan keresőmotorok számára, mint a Google és a Bing. Ismerd meg, ho...
10 perc olvasás
SEO
DigitalMarketing
+3
A pókfelismerés az automatizált szoftverprogramok – úgynevezett pókok, webcrawlerek vagy botok – azonosításának folyamata, amelyek felkeresik a weboldalt, és annak meghatározása, hogy mindegyikük legitim célt szolgál-e, vagy fenyegetést jelent az adatintegritásra, a hirdetési kiadásokra vagy az affiliate program bevételére nézve.
A pókfelismerés annak a folyamata, hogy azonosítsuk a weboldalt felkereső automatizált szoftverprogramokat – úgynevezett pókokat, webcrawlereket vagy botokat –, és eldöntsük, hogy mindegyikük legitim célt szolgál-e, vagy fenyegetést jelent-e az adatintegritásra, a hirdetési kiadásokra vagy az affiliate program bevételére nézve.
A pókfelismerés egy biztonsági és analitikai szakterület, amely az automatizált HTTP-klienseket azonosítja műszaki jellemzőik, viselkedési mintázataik és hálózati tulajdonságaik vizsgálatával. A „pók” kifejezés onnan ered, ahogyan ezek a programok bejárják a webet – hiperhivatkozásról hiperhivatkozásra haladva, ahogyan a pók járja be a hálóját.
A gyakorlatban a pókfelismerés minden látogató esetében egyetlen kérdésre ad választ: ember, barátságos bot vagy rosszindulatú szkript? A válasz határozza meg, hogy a látogatás beleszámít-e az analitikába, hogy a kattintás jutalékot indít-e el, és hogy a lead bekerüljön-e a CRM-be.
A három kifejezést gyakran felcserélve használják, de a kontextustól függően eltérő jelentésárnyalatokkal bírnak:
Nem minden automatizált forgalom ellenséges. A hatékony pókfelismerés megkülönbözteti a kategóriákat:
| Botkategória | Példák | Blokkoljuk? |
|---|---|---|
| Keresőmotoros crawlerek | Googlebot, Bingbot, YandexBot | Nem — a blokkolásuk eltávolítja Önt a találati listákról |
| SEO- és marketingeszközök | AhrefsBot, SemrushBot, Moz Dotbot | Egyedi elbírálás alapján — erőforrásokat fogyasztanak, de javíthatják a láthatóságot |
| Megfigyelés és érvényesítés | IAB Tech Lab crawler, üzemidő-figyelők | Nem — az ads.txt-t, az SSL-t és a webhely állapotát ellenőrzik |
| Tartalom-kapirgálók | Azonosítatlan botok, amelyek lemásolják a tartalmat | Igen — tartalmat lopnak, és nem nyújtanak semmilyen értéket |
| Kattintáscsaló botok | Az affiliate linkekre vagy hirdetésekre kattintó szkriptek | Igen — közvetlenül a költségvetéséből lopnak |
| Leadcsaló botok | Automatizált űrlapkitöltők, amelyek hamis regisztrációkat adnak le | Igen — elpazarolják a CPA-kiadást, és szennyezik a CRM-et |
| Hitelesítőadat-tesztelők | Az ellopott bejelentkezési adatokat tesztelő botok | Igen — biztonsági fenyegetést jelentenek |
A „jó” és a „rossz” közötti határvonal nem mindig éles. Egy legitim eszköz SEO-crawlere továbbra is torzíthatja az analitikát, ha a látogatásait emberi forgalomként számolja el. A pókfelismerés a megalapozott döntésekhez szükséges adatokat adja a kezébe – nem pedig azt, hogy válogatás nélkül mindent blokkoljon.
A pókfelismerés egy biztonsági és analitikai szakterület, amely az automatizált HTTP-klienseket azonosítja műszaki jellemzőik, viselkedési mintázataik és hálózati tulajdonságaik vizsgálatával. A „pók” kifejezés onnan ered, ahogyan ezek a programok bejárják a webet – hiperhivatkozásról hiperhivatkozásra haladva, ahogyan a pók járja be a hálóját.
A gyakorlatban a pókfelismerés minden látogató esetében egyetlen kérdésre ad választ: ember, barátságos bot vagy rosszindulatú szkript? A válasz határozza meg, hogy a látogatás beleszámít-e az analitikába, hogy a kattintás jutalékot indít-e el, és hogy a lead bekerüljön-e a CRM-be.
A három kifejezést gyakran felcserélve használják, de a kontextustól függően eltérő jelentésárnyalatokkal bírnak:
Nem minden automatizált forgalom ellenséges. A hatékony pókfelismerés megkülönbözteti a kategóriákat:
| Botkategória | Példák | Blokkoljuk? |
|---|---|---|
| Keresőmotoros crawlerek | Googlebot, Bingbot, YandexBot | Nem — a blokkolásuk eltávolítja Önt a találati listákról |
| SEO- és marketingeszközök | AhrefsBot, SemrushBot, Moz Dotbot | Egyedi elbírálás alapján — erőforrásokat fogyasztanak, de javíthatják a láthatóságot |
| Megfigyelés és érvényesítés | IAB Tech Lab crawler, üzemidő-figyelők | Nem — az ads.txt-t, az SSL-t és a webhely állapotát ellenőrzik |
| Tartalom-kapirgálók | Azonosítatlan botok, amelyek lemásolják a tartalmat | Igen — tartalmat lopnak, és nem nyújtanak semmilyen értéket |
| Kattintáscsaló botok | Az affiliate linkekre vagy hirdetésekre kattintó szkriptek | Igen — közvetlenül a költségvetéséből lopnak |
| Leadcsaló botok | Automatizált űrlapkitöltők, amelyek hamis regisztrációkat adnak le | Igen — elpazarolják a CPA-kiadást, és szennyezik a CRM-et |
| Hitelesítőadat-tesztelők | Az ellopott bejelentkezési adatokat tesztelő botok | Igen — biztonsági fenyegetést jelentenek |
A „jó” és a „rossz” közötti határvonal nem mindig éles. Egy legitim eszköz SEO-crawlere továbbra is torzíthatja az analitikát, ha a látogatásait emberi forgalomként számolja el. A pókfelismerés a megalapozott döntésekhez szükséges adatokat adja a kezébe – nem pedig azt, hogy válogatás nélkül mindent blokkoljon.

Állítsd be a fejlett nyomkövetést percek alatt. Bankkártya nem szükséges.
A modern pókfelismerés több jelet kombinál. Egyetlen ellenőrzés sem megbízható önmagában — a kifinomult botok meghamisítják a user-agentet, IP-címeket váltogatnak, és utánozzák az emberi viselkedést. A hatékony felismerés több módszert rétegez egymásra.
Minden HTTP-kérés tartalmaz egy User-Agent fejlécet, amely azonosítja a kérést küldő klienst. A legitim crawlerek nyíltan felfedik magukat:
Mozilla/5.0 (compatible; Googlebot/2.1; +http://www.google.com/bot.html)
Mozilla/5.0 (compatible; Bingbot/2.0; +http://www.bing.com/bingbot.htm)
Korlát: Bármely bot Googlebotnak adhatja ki magát a user-agent karakterláncának lemásolásával. A user-agent-elemzés első áteresztésű szűrő, nem pedig döntő erejű ellenőrzés.
A bejelentett crawler-azonosság ellenőrzésének megbízható módja az IP-cím keresztellenőrzése. A nagy keresőmotorok esetében a folyamat így működik:
*.googlebot.com a Googlebot esetén).Ha mind a négy lépés egyezik, a crawler valódi. A Google, a Bing és a Yandex mind közzéteszi az IP-tartományait és az ellenőrzési módszereit. Bármely bot, amely Googlebotnak adja ki magát, de AWS-adatközpont IP-címéről csatlakozik, azonnal megjelölésre kerül.
Az emberek kiszámíthatatlanul böngésznek. Szünetet tartanak az oldalmegtekintések között, változó sebességgel görgetnek, és olyan mintázatokban kattintanak, amelyeket programozott úton nehéz reprodukálni. A botok más ujjlenyomatokat hagynak maguk után:
A viselkedési jeleket nehezebb meghamisítani, mint a fejléceket vagy az IP-címeket. Azt igénylik, hogy a bot üzemeltetője szimulálja az emberi interakciót, ami annyira megnöveli a támadás költségét és összetettségét, hogy sok csalót elriaszt.
Az eszközujjlenyomat-azonosítás összegyűjti a csatlakozó kliens jellemzőit – böngészőverzió, telepített betűtípusok, képernyőfelbontás, WebGL-megjelenítő és több tucatnyi egyéb jel –, hogy egyedi azonosítót hozzon létre. Amikor ugyanaz az ujjlenyomat több száz „különböző” látogatónál jelenik meg, vagy amikor egy ujjlenyomat nem egyezik a bejelentett user-agenttel, a pókfelismerő rendszerek megjelölik a forgalmat.
| Módszer | Mit ellenőriz | Erősség | Gyengeség |
|---|---|---|---|
| User-agent-elemzés | Böngésző-/kliensazonosító karakterlánc | Gyors, ingyenes első szűrő | Könnyen meghamisítható |
| IP-/fordított DNS-ellenőrzés | Hálózati eredet és hosztnév-egyezés | Döntő erejű az ismert crawlerek esetében | Csak bejelentett botoknál működik |
| Viselkedéselemzés | Kérésidőzítés, navigációs mintázatok | Nagy léptékben nehéz meghamisítani | Munkamenetadatokat igényel |
| Eszközujjlenyomat-azonosítás | Böngésző- és hardverjellemzők | Erős csalásjel | Adatvédelmi előírások vonatkozhatnak rá |
| JavaScript-kihívások | Szkriptek futtatásának képessége | Blokkolja az egyszerű szkripteket | A legitim crawlerek nem biztos, hogy futtatnak JavaScriptet |
| Honeypot-csapdák | Rejtett linkek, amelyeket csak botok követnek | Nagy megbízhatóságú botfelismerés | Webhely-instrumentációt igényel |
Az affiliate programok a teljesítményért fizetnek a partnereknek – kattintásokért, leadekért vagy eladásokért. Minden legitimként elszámolt csaló esemény valódi pénzbe kerül. A pókfelismerés az affiliate csalás több kategóriája elleni védelem első vonala.
A kattintáscsalás az affiliate-költségvetések elleni legközvetlenebb támadás. Egy bot kattintásokat szimulál az affiliate linkeken, felfújva a kattintási mérőszámokat emberi interakció nélkül. Az affiliate olyan forgalomért kap fizetést, amelynek soha nem volt esélye a konverzióra.
A pókfelismerés a kattintások mögötti automatizált mintázatok azonosításával leplezi le a kattintáscsalást: adatközponti IP-címek, azonos eszközujjlenyomatokról érkező ismételt kattintások és olyan kattintási sebesség, amelyet ember nem tudna produkálni.
A költség/lead (CPL) alapú affiliate programokban a botok hamis regisztrációs űrlapokat küldenek be a jutalékkifizetések kiváltására. Ezek a leadek első pillantásra valódinak tűnnek – van nevük, e-mail-címük és telefonszámuk –, de soha nem konvertálnak tovább.
A pókfelismerés megjelöli a hamis leadeket annak ellenőrzésével, hogy a beküldés adatközponti IP-címről, hamisított eszközről vagy eldobható e-mail-tartományról érkezett-e – olyan jelekről, amelyeket emberi felhasználó ritkán produkál.
A cookie stuffing a csalás alattomosabb formája. Egy szkript a felhasználó tudta nélkül affiliate-követő sütiket helyez el a böngészőjébe – gyakran pop-under ablakon, 1×1 pixeles képen vagy egy feltört oldalba injektált szkripten keresztül. Amikor a felhasználó később vásárol, a csaló elkönyveli a jutalékot.
A pókfelismerés a cookie-stuffingot végző automatizált szkripteket a viselkedési jegyük alapján azonosítja: gyors, láthatatlan kérések, amelyek sütiket állítanak be anélkül, hogy kapcsolódó oldallátogatás vagy felhasználói interakció történne.
A közvetlen pénzügyi veszteségen túl a botforgalom minden mérőszámot szennyez, amelyre támaszkodik. A konverziós arányok csökkennek, mert a botforgalom felfújja a nevezőt. A kampányteljesítmény olvashatatlanná válik. A marketingcsapatok olyan kohorszokra optimalizálnak, amelyek soha nem léteztek.
A tiszta pókfelismerés visszaállítja a bizalmat az adataiban. Amikor a botforgalmat az analitikába kerülés előtt kiszűri, azt látja, amit az emberi felhasználói valójában csinálnak – és a valóság alapján hozhat döntéseket.
Értesülj elsőként az új funkciókról és termékfrissítésekről.
Az Interactive Advertising Bureau (IAB) Tech Lab vezeti a pókfelismerés iparági szabványának számító referenciát: az IAB/ABC International Spiders and Bots List-et. Ez az az alap, amelyre a legtöbb komoly csalásmegelőző rendszer épül.
A lista két, rendszeresen frissített szövegfájlból áll:
Az IAB a Hirdetésmegjelenítés-mérési irányelveiben (Ad Impression Measurement Guidelines) meghatározott kétlépéses megközelítést ír elő:
Ez a kétmenetes módszer az MRC által akkreditált érvénytelen forgalom (IVT) észlelésének szabványa. Biztosítja, hogy a bejelentett crawlerek kiszűrésre kerüljenek, miközben az ismeretlen botok nem csúsznak át pusztán azért, mert nem szerepelnek egyetlen listán sem.
A hozzáférés aláírt adatelőfizetési megállapodást igényel, és a Tech Lab Tools portálon keresztül biztosítják. Előfizető vállalatonként egy fiókbejelentkezés. A legtöbb affiliate programmenedzser közvetetten fér hozzá a listához – a már használt csalásfelismerő platformon vagy analitikai eszközön keresztül, amely a nevükben licenceli a listát.
Ezek a beépített rendszerek kiszűrik a botforgalmat az analitikából, így az ismert crawlereknek tulajdonított kattintások és konverziók soha nem kerülnek be a jutalékszámításba.
A platformszintű felismerés előnye, hogy nincs szükség beállításra – azonnal működik, a szállító karbantartja, az IAB-lista pedig be van építve.
A nagyobb csaláskitettséggel rendelkező programok számára – nagy CPA-kifizetések, magas forgalmi mennyiségek vagy csalóhálózatok által célzott iparágak – a dedikált csalásmegelőző platformok az alapvető pókfelismerésen túli rétegeket adnak hozzá:
Dedikált platform nélkül is nyomon követhet a programmenedzser számos jelet manuálisan:
A pókcsapda a dinamikusan generált oldalak olyan halmaza, amely végtelen hurkot hoz létre a webcrawlerek számára. Gyakori példák:
A pókcsapdába került legitim crawler elégetheti a bejárási kvótáját – azt az oldalszámot, amelyet az Ön webhelyére allokál –, ezer megközelítőleg duplikált oldalt indexelve, miközben az Ön valódi tartalmát kihagyja.
A pókcsapdák kétféleképpen károsíthatják a webhelyét. Először is, pazarlásra kényszerítik a bejárási kvótát: a Googlebot a termékoldalai és blogbejegyzései helyett értelmetlen URL-ekre költi a keretét. Másodszor, ronthatják a szerverteljesítményt, ahogy a crawlerek csapkodják a dinamikusan generált oldalakat.
A megoldás egyszerű: a robots.txt segítségével tiltsa le a csapdára hajlamos URL-mintázatok bejárását, adjon hozzá rel="canonical" címkéket a duplikált oldalak összevonásához, és kerülje a végtelen URL-terek feltárását a belső linkeken keresztül. A pókfelismerő rendszerek azt is fel tudják ismerni, ha egy ismert crawler csapdába szorult, és ennek megfelelően korlátozhatják a hozzáférését.
Óvja meg affiliate kampányait és adatintegritását fejlett pókfelismerő eszközökkel és csalásmegelőzési stratégiákkal.
A keresőrobot egy automatizált bot, amely weboldalakat jár be, hogy tartalmat indexeljen az olyan keresőmotorok számára, mint a Google és a Bing. Ismerd meg, ho...
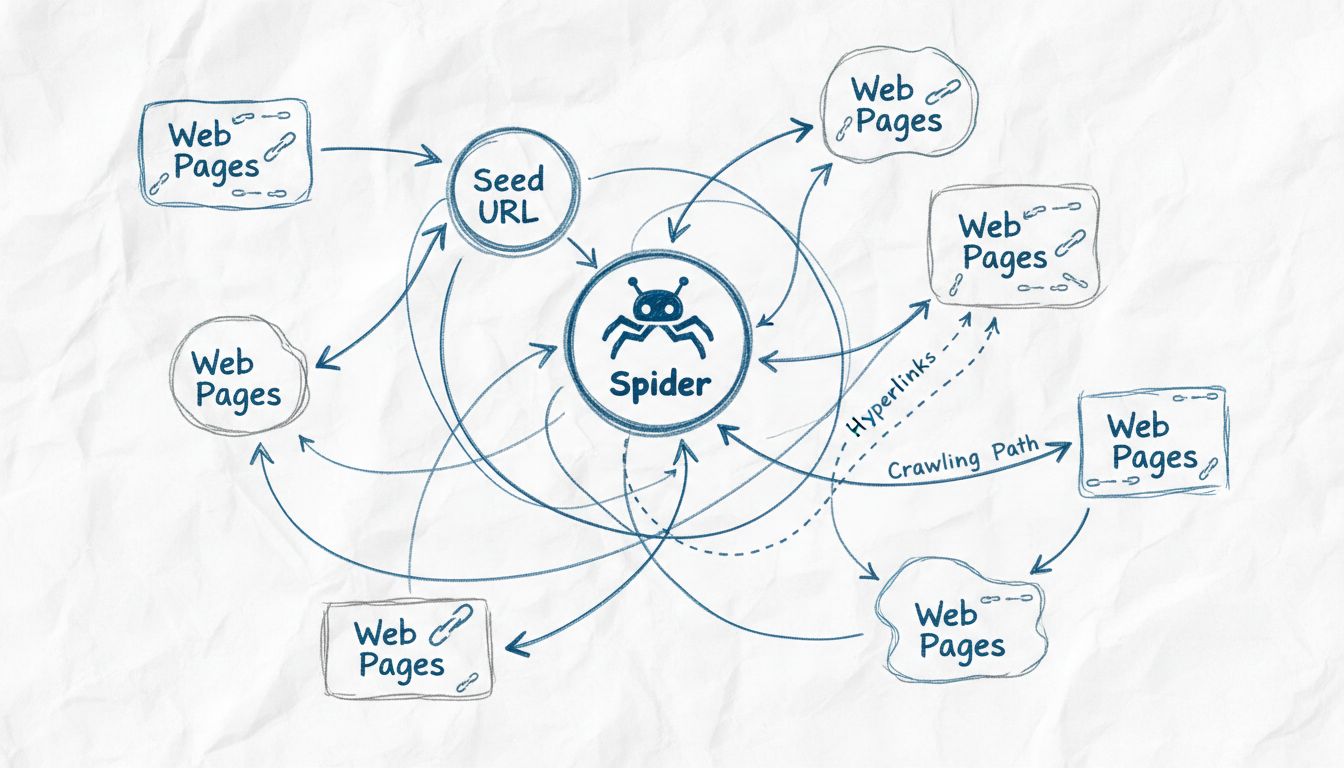
Ismerje meg, miért hívják a webcrawlereket pókoknak, hogyan működnek, és milyen kulcsfontosságú szerepet játszanak a keresőmotorok indexelésében. Fedezze fel a ...
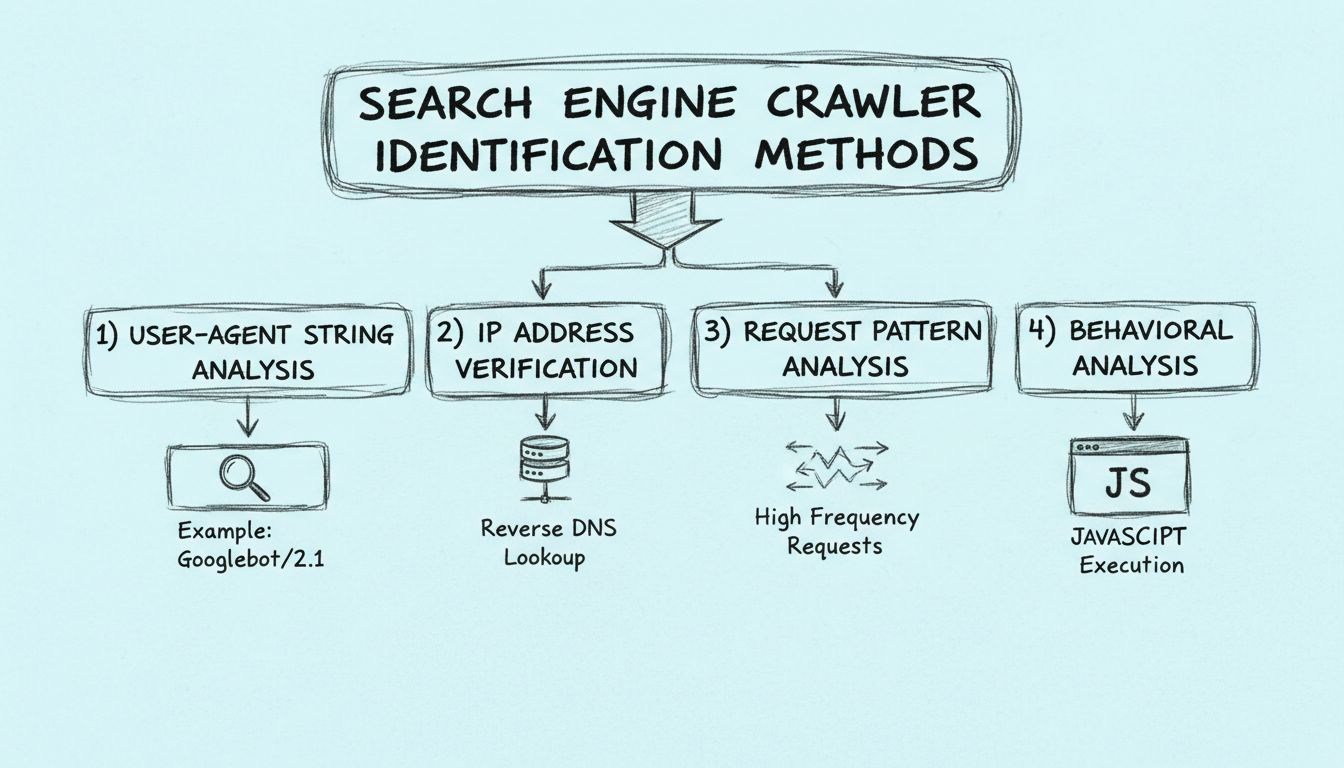
Ismerje meg, hogyan azonosíthatja a keresőmotorok robotjait user-agent stringek, IP-címek, kérések mintázata és viselkedéselemzés segítségével. Alapvető útmutat...
Csatlakozzon elégedett ügyfeleink közösségéhez és nyújtson kiváló ügyfélszolgálatot a Post Affiliate Pro-val.


Sütik Hozzájárulás
A sütiket használjuk, hogy javítsuk a böngészési élményt és elemezzük a forgalmunkat. See our privacy policy.