

Az adware kártevő? A legfontosabb különbségek megértése
Tudja meg, hogy az adware kártevőnek számít-e, miben különböznek, és miért jelent az adware biztonsági kockázatot. Átfogó útmutató az eszközök védelméhez a nem ...
8 perc olvasás
Az adware olyan szoftver, amely automatikusan hirdetéseket jelenít meg az eszközén, hogy bevételt termeljen a fejlesztője számára.
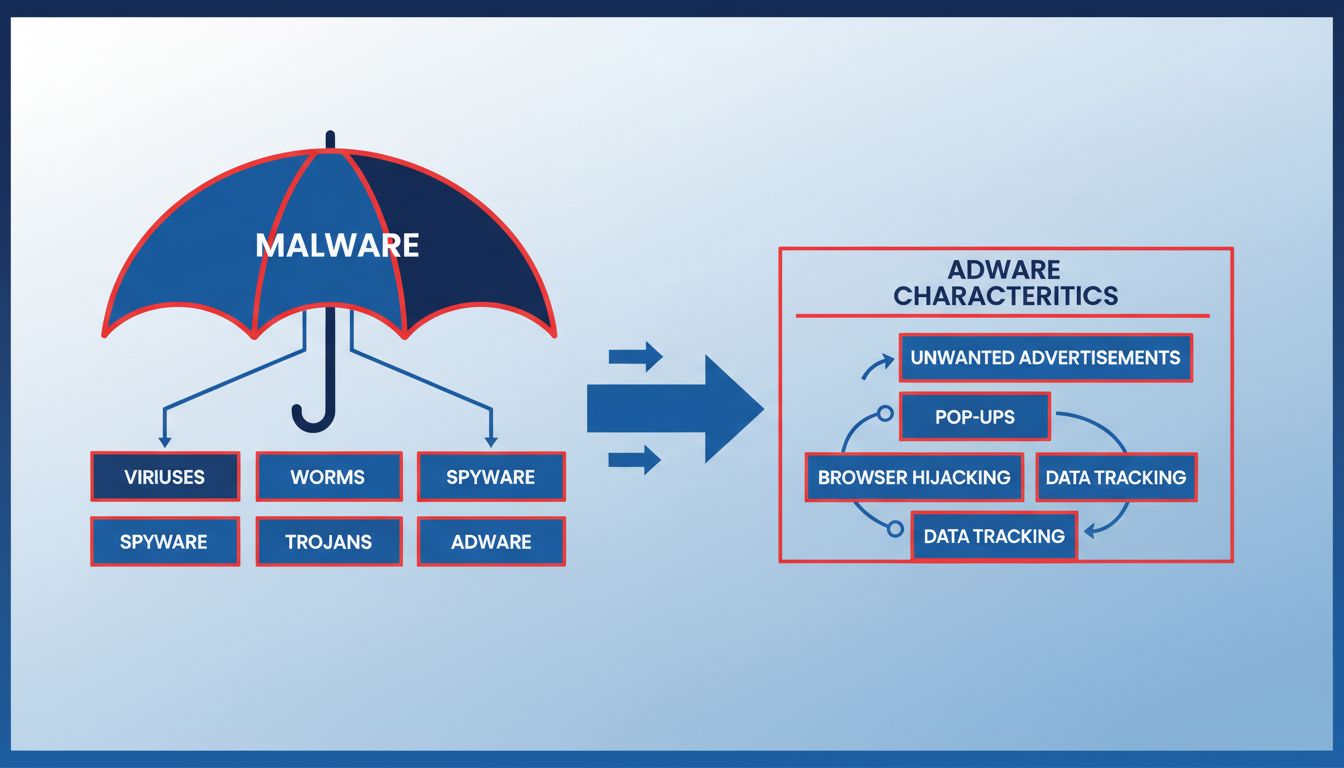
Az adware olyan szoftver, amely automatikusan hirdetéseket jelenít meg az eszközén, hogy bevételt termeljen a fejlesztője számára. A kifejezés az “advertising” (reklám) és a “software” (szoftver) szavak összetételéből származik. A skála a legitim, beleegyezésen alapuló, reklámokból finanszírozott alkalmazásoktól az agresszív, rosszindulatú programokig terjed, amelyek engedély nélkül települnek, rontják a teljesítményt és veszélyeztetik az adatvédelmet.
Az oldalon
Az adware — a reklámokból finanszírozott szoftver rövidítése — minden olyan program, amely hirdetéseket jelenít meg a felhasználónak, jellemzően webböngészőben, asztali felugró ablakokban vagy más alkalmazásokon belül. A meghatározó jellegzetessége a szándék: az adware azért létezik, hogy hirdetéseket helyezzen Ön elé, és ezzel pénzt keressen a fejlesztője számára.
Az amerikai Cybersecurity and Infrastructure Security Agency (CISA) a nem kívánt szoftverek tágabb kategóriája alá sorolja az adware-t, amely képes “nem kívánt hirdetéseket megjeleníteni” és “nyomon követni a böngészési tevékenységet”. A biztonsági cégek két fő kategóriát különböztetnek meg:
Néhány adware ennél is tovább megy. Átirányítja a böngészőt, megváltoztatja az alapértelmezett keresőmotort, hirdetéseket injektál a legitim weboldalakba, és gyűjti a böngészési előzményeket, hogy profilt építsen a célzott hirdetésekhez. Ezen a ponton már egyértelműen átlép abba a kategóriába, amelyet a legtöbb biztonsági szakember malware-nek nevez.

Állítsd be a fejlett nyomkövetést percek alatt. Bankkártya nem szükséges.
Az adware egyszerű gazdasági modellre épül: minél több eszközre telepíti magát, hirdetéseket jelenít meg, és minden egyes megjelenítésért vagy kattintásért bevételt gyűjt. Ennek a modellnek a megértése kulcsfontosságú ahhoz, hogy megértsük, miért marad fenn az adware évtizedeknyi felderítőeszköz ellenére.
Az adware-fejlesztők és az őket terjesztő szállítók három csatornán keresztül termelnek bevételt:
| Modell | Hogyan működik | Tipikus kifizetés |
|---|---|---|
| Fizetés kattintásonként (PPC) | Bevétel minden egyes hirdetésre történő kattintás után | — |
| Fizetés megjelenésenként (PPV) | Bevétel minden egyes hirdetésmegjelenés (impresszió) után | — |
| Fizetés telepítésenként (PPI) | Bevétel minden alkalommal, amikor csomagolt adware települ egy eszközre | — |
A nagyobb, megbízható hirdetési hálózatok csalásszűrést alkalmaznak, amely az adware-forgalom nagy részét kiszűri. Emiatt az adware-üzemeltetők gyakran kisebb, kevésbé ismert, lazább szabályzatú hirdetési platformokat használnak — ezért az adware által megjelenített hirdetések gyakran alacsony minőségű vagy megtévesztő tartalmakat hordoznak: hamis riasztásokat, fogyasztószereket, gyors meggazdagodást ígérő átveréseket és felnőtt tartalmakat.
A hirdetések megjelenítésén túl sok adware-program adatokat is gyűjt Önről. Nyomon követik:
Ezeknek az adatoknak két célja van. Egyrészt lehetővé teszik a célzott hirdetést — olyan hirdetések megjelenítését, amelyekre nagyobb valószínűséggel kattint, ami növeli a fejlesztő PPC- és PPV-bevételét. Másrészt magukat az adatokat is el lehet adni harmadik fél közvetítőknek, ami másodlagos bevételi forrást teremt. Bizonyos esetekben az összegyűjtött információk adathalász-kampányokhoz vagy személyazonosság-csaláshoz járulnak hozzá.
Az adware nem egységes jelenség. A biztonsági kutatók és a vírusirtó-szállítók viselkedés, beleegyezés és kockázati szint alapján csoportosítják.
Néhány adware-program a felhasználó teljes tudatosságával és beleegyezésével települ. A fejlesztők ingyen kínálják a szoftvert, és az alkalmazáson belüli hirdetésekkel ellensúlyozzák a költségeket. Példák:
A legitim adware a szolgáltatási feltételekben nyilvánosságra hozza a hirdetési modelljét. Nem rejti el a jelenlétét, nem változtatja meg engedély nélkül a böngészőbeállításokat, és fizetős, hirdetésmentes opciót vagy egyértelmű lemondási lehetőséget kínál. Legális, és sok felhasználó számára korrekt csere.
A PUP-ok szürke zónát képviselnek. Lehet, hogy valahol szerepelnek a telepítőben — de a tájékoztatás el van rejtve, alapértelmezés szerint előre be van jelölve, vagy zavaros nyelvezetben íródott. A felhasználók gyakran anélkül telepítenek PUP-okat, hogy tudnának róla.
A PUP-ok gyakori viselkedésformái:
A PUP-ok nem mindig kifejezetten rosszindulatúak, de rontják a teljesítményt, zsúfolttá teszik a böngészési élményt, és csökkentik a felhasználó kontrollját. A legtöbb vírusirtó szoftver ma már megjelöli a PUP-okat a vizsgálatok során, és felajánlja az eltávolításukat.
A spektrum túlsó végén a rosszindulatú adware minden beleegyezés nélkül települ, elrejtőzik a felhasználó elől, és aktívan károsítja az eszközt. Képes lehet:
A rosszindulatú adware a legtöbb jogrendszerben egyértelműen illegális, és az összes jelentős biztonsági szállító malware-ként kezeli.
Értesülj elsőként az új funkciókról és termékfrissítésekről.
Az adware több fertőzési útvonalon jut el az eszközökre, amelyek többsége a mindennapi felhasználói szokásokat használja ki.
A leggyakoribb terjesztési mód a csomagolás. Az adware egy legitim ingyenes program telepítőjébe van csomagolva — gyakran olyan freeware-be vagy shareware-be, amelyet harmadik felek oldalairól töltenek le. Az adware-összetevő előre ki van jelölve a telepítővarázslóban, néha az “Egyéni” vagy “Speciális” telepítési opciók mögé rejtve, amelyeket a felhasználók átugranak.
Ha végigkattint a szokásos telepítésen, a csomagolt adware a kívánt program mellett települ — és lehet, hogy soha nem is tudja meg, hogy ez megtörtént.
Néhány adware-program nem várja meg, hogy bármit letöltsön. Ismert biztonsági réseket használ ki a böngészőben, az operációs rendszerben vagy a böngészőbővítményekben, hogy erőszakkal telepítse magát. Elég egy feltört vagy rosszindulatú weboldal meglátogatása. Ez a módszer — amelyet gyakran drive-by letöltésnek neveznek — különösen jól működik a nem frissített rendszereken.
A támadók hamis frissítési felkéréseken keresztül is terjesztenek adware-t. Előfordulhat, hogy egy felugró ablak azt állítja, hogy a böngészőjét, a Flash Playert (ma már elavult, de még mindig utánozzák) vagy egy médiakodeket frissíteni kell. A felkérésre kattintva valójában adware települ.
A malvertising — rosszindulatú kód becsempészése a legitim hirdetési hálózatokba — szintén fertőzési útvonal. Egy tiszta weboldal is megjeleníthet egy fertőzött hirdetést, amely egy adware-telepítőre irányít át — mindezt az oldal tulajdonosának tudta nélkül.
Az adware nem mindig mutatkozik be. Néhány változata szinte észrevétlen. Néhány jel azonban megbízhatóan utal fertőzésre.
Egy-két ilyen tünet adware-re utalhat; több tünet együttese esetén ez nagyon valószínű. A Windows-felhasználók általában több adware-változattal találkoznak, egyszerűen a platform nagyobb piaci részesedése miatt, de a Mac-es adware az utóbbi években meredeken nőtt — különösen a böngészőeltérítők és a csomagolt PUP-ok.
A mobileszközök — különösen az Android-telefonok — egyre gyakoribb célpontok. A jelek a következők:
Az iOS-es adware ritkább az Apple alkalmazás-felülvizsgálati folyamata miatt, de megjelenhet oldaltöltött alkalmazásokon, konfigurációs profilokon és feltört vállalati tanúsítványokon keresztül.
Ezek a kifejezések átfedik egymást, de nem felcserélhetők:
| Kifejezés | Definíció | Kapcsolat az adware-rel |
|---|---|---|
| Malware | Minden olyan szoftver, amelyet eszköz vagy annak adatainak károsítására, kihasználására vagy veszélyeztetésére terveztek | A rosszindulatú adware a malware egyik alfaja |
| Vírus | Olyan malware, amely más fájlok megfertőzésével replikálja önmagát | Az adware nem replikálja önmagát; nem vírus |
| Kémprogram (spyware) | Szoftver, amely titokban figyeli és gyűjti a felhasználói adatokat | Sok adware-program tartalmaz kémprogram-funkciókat |
| PUP/PUA | Olyan szoftver, amelyet a felhasználók valószínűleg nem akarnak, de nem is kifejezetten rosszindulatú | A legtöbb adware ebbe a kategóriába tartozik |
Az adware nem vírus — nem replikálja önmagát, és nem károsítja a fájlokat. De ha beleegyezés nélkül települ, nyomon követi a viselkedést és átirányítja a forgalmat, akkor malware-nek minősül. Ha böngészési előzményeket és személyes adatokat gyűjt, akkor átfedésbe kerül a kémprogrammal. A biztonsági cégek az agresszív adware-t gyakran mindhárom címkével illetik.
Az adware jogszerűsége a beleegyezéstől és a jogrendszertől függ. A fő szempontok:
A legitim adware egyértelmű tájékoztatással és előzetes beleegyezéssel legális. A rosszindulatú adware, amely elrejti a jelenlétét és engedély nélkül gyűjt adatokat, illegális olyan jogszabályok alapján, mint az amerikai Computer Fraud and Abuse Act (CFAA) és az egyes államok fogyasztóvédelmi törvényei.
Az adware eltávolítása módszeres megközelítést igényel. Ha csak egyetlen lépésre hagyatkozik, gyakran visszamaradt darabok újratelepítik magukat.
C:\Windows\System32\drivers\etc\hosts fájlt a forgalom átirányításához. Nyissa meg rendszergazdaként a Jegyzettömbben, és távolítson el minden gyanús bejegyzést az alapértelmezett localhost sorok alól.Ha az adware az eltávolítási kísérletek ellenére is megmarad, a gyári visszaállítás — majd az adatok szelektív visszaállítása egy tiszta biztonsági másolatból — a legmegbízhatóbb megoldás.
A megelőzés hatékonyabb, mint az eltávolítás. Az alábbi gyakorlatok szinte nullára csökkentik a kockázatot.
Maradjon a Microsoft Store-nál, a Mac App Store-nál, a Google Playnél vagy a fejlesztő hivatalos weboldalánál. A harmadik felek letöltési portáljai a csomagolt adware egyetlen legnagyobb fertőzési útvonalát jelentik. Ha mindenképpen harmadik fél oldaláról kell letöltenie, válassza az “Egyéni” vagy “Speciális” telepítést, és kézzel törölje a jelölést minden opcionális ajánlatnál.
A legtöbb csomagolt adware arra épít, hogy a felhasználók olvasás nélkül kattintanak a “Tovább” gombra. Lassítson. Keresse az előre bejelölt négyzeteket, amelyek “további szoftvereket”, “ajánlott ajánlatokat” vagy “bővített keresést” kínálnak. Mindegyiket utasítsa el.
Az operációs rendszer frissítései és a böngészőjavítások bezárják azokat a biztonsági réseket, amelyeket a drive-by letöltések kihasználnak. Kapcsolja be az automatikus frissítéseket Windows, macOS, Chrome és Firefox esetén.
A böngészőalapú hirdetésblokkoló, mint például az uBlock Origin, sok malvertising-kampányt megállít, mielőtt átirányíthatná Önt. Emellett csökkenti a rendszerfigyelmeztetéseket utánzó megtévesztő hirdetéseknek való kitettséget.
A modern vírusirtó eszközök nemcsak vírusokat, hanem PUP-okat és adware-t is felismernek. A Windows Defender (a Windows 10 és 11 beépített része) tartalmaz PUP-felderítést, bár bizonyos konfigurációkban manuálisan kell bekapcsolni. A Malwarebytes, Bitdefender és Kaspersky harmadik felek által kínált eszközei agresszívebb alapértelmezett felderítést nyújtanak.
Az adware állandó fenyegetést jelent az affiliate marketing ökoszisztémájára nézve, mert képes ellopni a jutalékokat és meghamisítani az attribúciós adatokat.
Három gyakori módszer létezik:
Cookie-tömés (cookie stuffing). Az adware affiliate-nyomkövető cookie-t helyez el a felhasználó böngészőjében anélkül, hogy a felhasználó valóban rákattintott volna egy affiliate linkre. Amikor a felhasználó később meglátogatja a hirdető oldalát és vásárol, a jutalékot az adware-üzemeltető — nem a legitim kiadó — kapja.
Linkcsere. Az adware észleli, amikor egy felhasználó kereskedői oldalt látogat meg, és átirányítja az URL-t úgy, hogy az tartalmazza az adware-üzemeltető affiliate-azonosítóját. Az eredeti forrás elveszíti az értékesítés jóváírását.
Keresési injektálás. Az adware módosítja a keresési eredményeket, hogy a forgalmat affiliate linkeken keresztül vezesse. Az a felhasználó, aki közvetlenül a címsorba gépeli egy kereskedő nevét, akkor is egy, az adware-üzemeltető nyomkövető kódjával ellátott oldalon köthet ki.
| Szerepkör | Az adware hatása |
|---|---|
| Hirdetők | Olyan értékesítések után fizetnek jutalékot, amelyek egyébként is létrejöttek volna. A torzított attribúciós adatok megbízhatatlanná teszik a kampányoptimalizálást. |
| Kiadók | Elveszítik a jogos jutalékokat, amikor az adware felülírja a cookie-ikat, vagy átirányítja a forgalmukat. A bevétel magyarázat nélkül csökken. |
| Affiliate program-menedzserek | Felfújt, alacsony minőségű forgalmat látnak a jelentésekben. Időt kell fordítaniuk a csalásfelderítésre és a chargeback-kezelésre. A program hírneve szenved, amikor a kiadók a hálózatot okolják az ellopott jutalékokért. |
Az adware által vezérelt affiliate-csalás a rosszindulatú tevékenység egyik formája, amely az ökoszisztéma minden szereplőjét károsítja, kivéve a csalót. A legitim affiliate marketingnek — ahol a kiadók őszinte termékajánlásokkal keresnek jutalékot — semmi köze az adware-gyakorlatokhoz. A különbségtétel fontos: az adware-üzemeltetők nem affiliate-ek; csalók, akik az affiliate-infrastruktúrát használják ki.
Ismerje meg, hogyan azonosíthatja, távolíthatja el és előzheti meg az adware-t, hogy eszközei és adatai biztonságban maradjanak.
Tudja meg, hogy az adware kártevőnek számít-e, miben különböznek, és miért jelent az adware biztonsági kockázatot. Átfogó útmutató az eszközök védelméhez a nem ...

Tudd meg, hogyan károsítja az adware a számítógépet: teljesítményromlás, adatvédelmi kockázatok, biztonsági rések. Ismerd meg a felismerési módszereket és eltáv...
Tudd meg, mit csinál az affiliate szoftver, hogyan követik nyomon az ajánlásokat és a jutalékokat, és mely funkciók és integrációk számítanak a platform kiválas...
Csatlakozzon elégedett ügyfeleink közösségéhez és nyújtson kiváló ügyfélszolgálatot a Post Affiliate Pro-val.
Sütik Hozzájárulás
A sütiket használjuk, hogy javítsuk a böngészési élményt és elemezzük a forgalmunkat. See our privacy policy.